Global Gathering 2026
匿名網路社群 anoni.net 是來自台灣的開源技術人社群,成員都是志工,撰寫匿名網路與網路自由的教材、開發瀏覽器端與量測工具,也自行維運服務。
2026 年 9 月 4 日到 6 日,社群成員三天都在葡萄牙 Estoril 的 Global Gathering 會場,9 月 6 日下午擺攤。本頁原本是給會場參加者的精簡導覽,活動結束後保留作為紀錄,記下攤位的時段、展示的內容,以及活動期間的聯絡方式。
6 號攤位,9 月 6 日(日)
- 時間:
13:00到15:00WEST - 展示內容:十二個關掉網路也能使用的瀏覽器小工具、三件 Tor 的 3D 互動作品,以及匿名支付的研究
- 紙本小報:四張 A4 加一張封套,只印 150 份,沒有數位版
- 參加方式:不需預約,攤位時段開放來訪,另外兩天在會場也能直接找成員交談
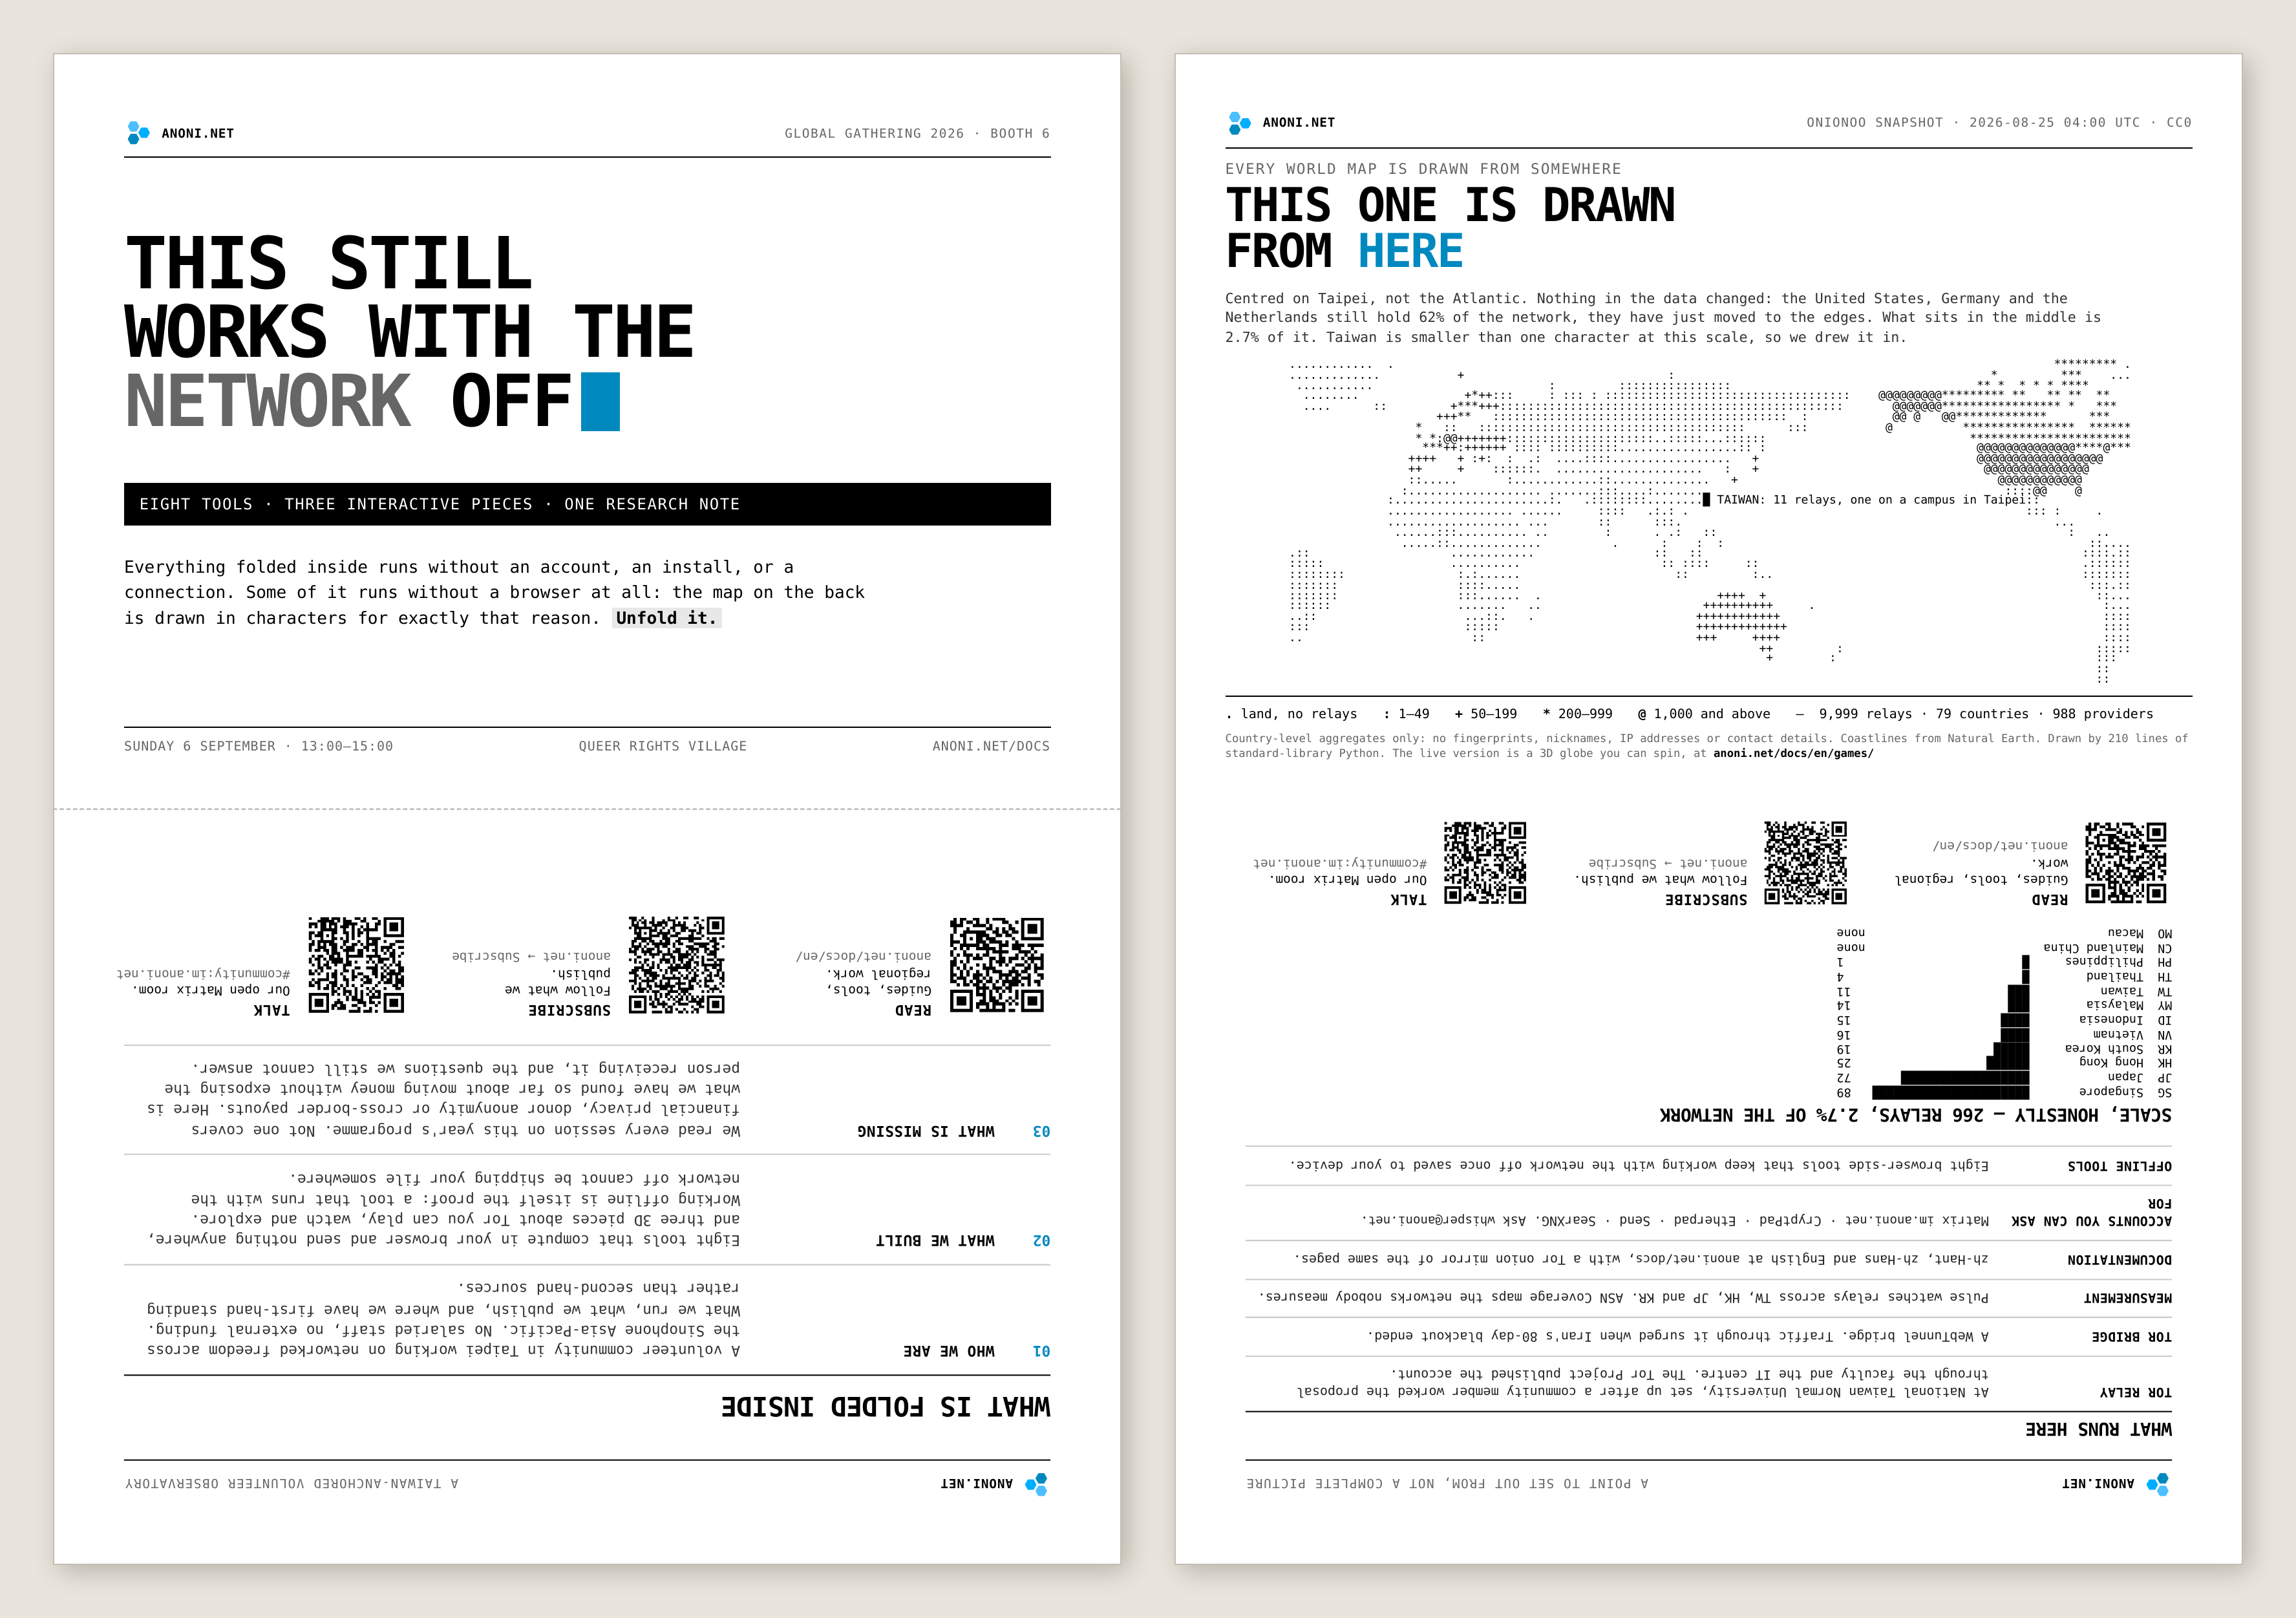
攤位上的紙本小報由四張 A4 疊起來對折,外面包一張封套。封套的兩面都是封面,哪一面朝外都可以(設計過程見實體活動才有的文宣小物 Global Gathering 會場見)。
同一個時段,另一組來自台灣的團隊 Cofacts 在 10 號攤位設攤。
離線可用的瀏覽器小工具
文件站小工具裡的每一個工具都在瀏覽器裡運算,不送出任何資料,頁面存進裝置之後沒有網路也能開啟。
關掉網路還能運作的工具,無法把檔案送到裝置外面,所以離線可用本身就是證明,使用者不必相信我們的說法。筆電關掉 Wi-Fi 即可,手機要開飛航模式,因為只關 Wi-Fi 還留著行動網路。驗證只要十秒,不需要看懂程式,想讀原始碼的人可以到 anoni-net/docs 查看。
| 工具 | 用途 |
|---|---|
| 威脅模型清單 | 把「要保護什麼、要防誰、願意付出多少」答成一份清單,並標出答案裡的錯配 |
| 密語與密碼產生器 | 從 7776 個字的詞表抽出密語,或從選定的字元集抽出密碼,同時顯示熵值 |
| 本機檔案加密 | 在瀏覽器裡把檔案或一段文字加密成 age 格式,也能解密。輸出是公開格式,任何裝了 age 命令列工具的電腦都可以開啟 |
| passkey 鑰匙 | 建立一把 passkey,替本機檔案加密算出金鑰,不必記密語 |
| QR code 產生器 | 把 onion 網址、bridge1 這類很長又容易打錯的字串轉成 QR code,中間不經過伺服器 |
| QR code 讀取器 | 讀出圖片裡的 QR code,圖片不離開裝置,解出網址時把主機獨立標出來 |
| QR code 影格串流 | 用螢幕與鏡頭在兩台裝置之間傳檔案,沒有配對、沒有共用網路、沒有伺服器 |
| 檔案 metadata 清除器 | 移除照片、影片、錄音、Office 文件與 PDF 裡的 EXIF2、GPS、裝置型號與作者欄位,每一段的去留都列出來 |
| 截圖遮蔽 | 把名字、頭像與對話填成實心黑色,交付之前逐像素確認每一處都是純黑 |
| 網址清理器 | 移除追蹤參數並說明追蹤者是誰,拆掉轉址包裝,把真正的註冊網域單獨標出來 |
| 隱形字元偵測 | 找出零寬字元、方向控制、標籤字元與同形字,外流追蹤、釣魚網址與藏給 AI 讀的指令都會用到 |
| 你的瀏覽器透露了什麼 | 列出任何網站不經詢問就能取得的資訊,並標出 Tor Browser 會統一哪些 |
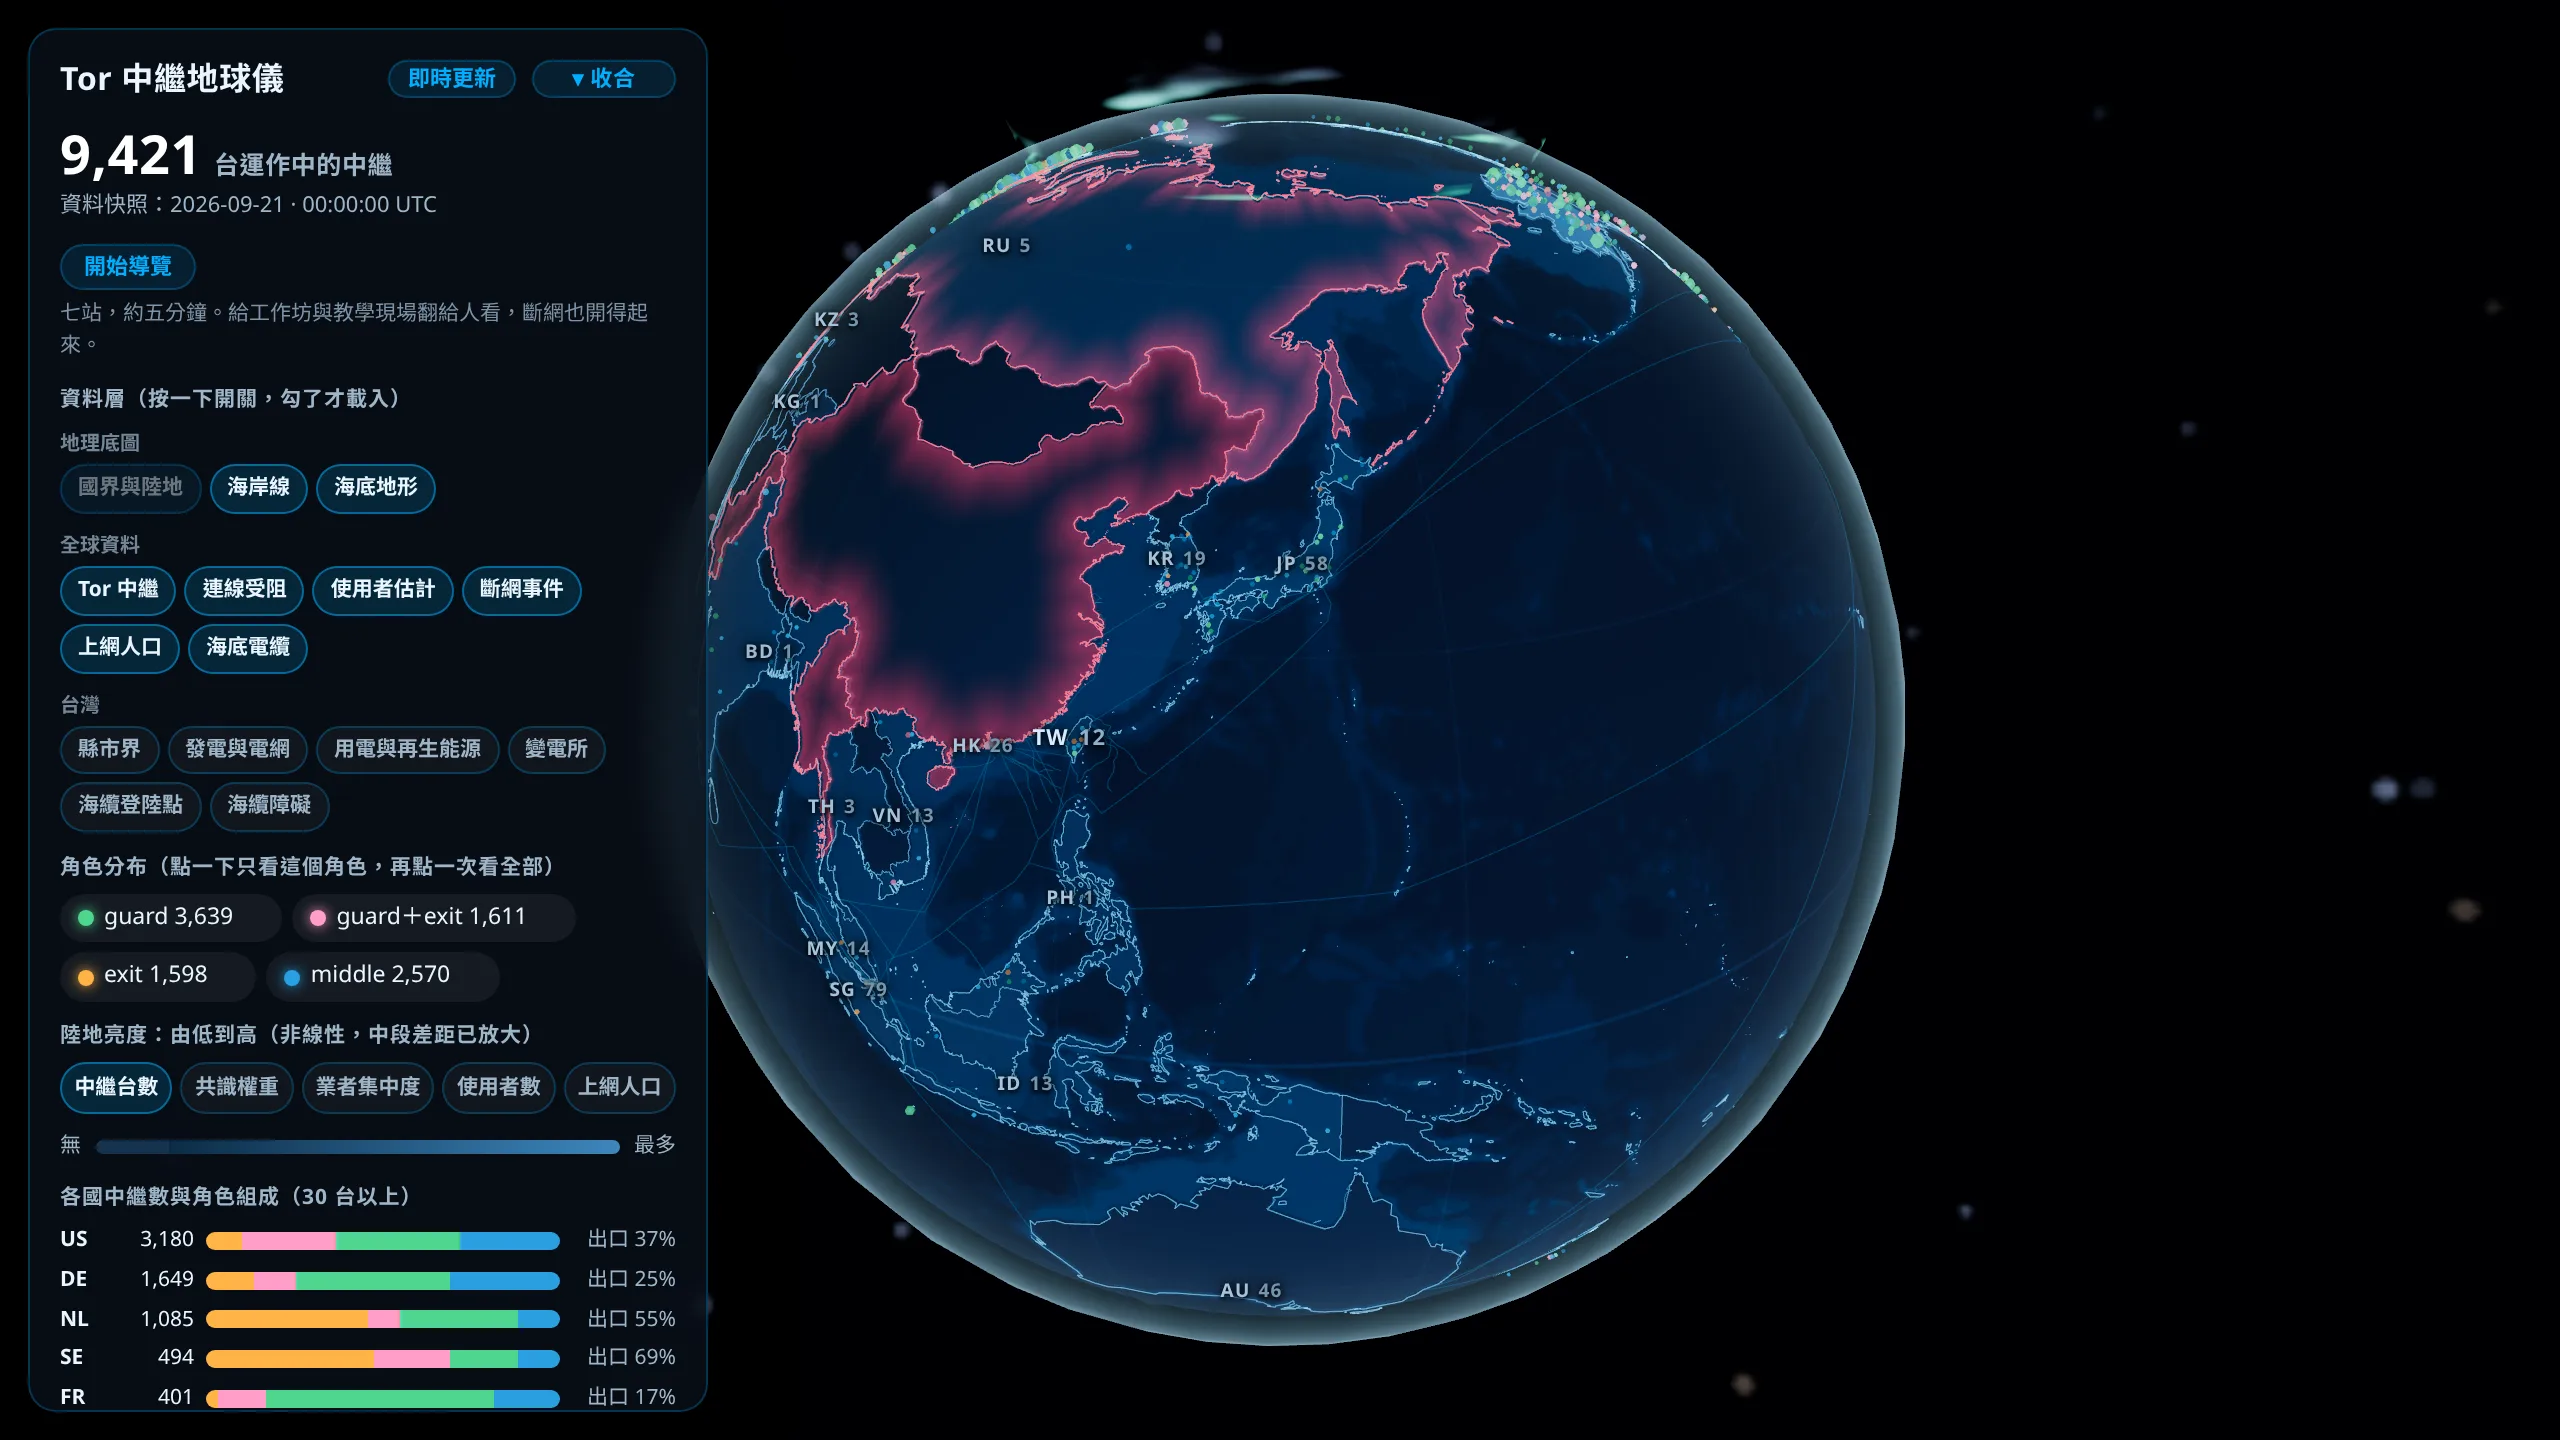
攤位上另外展示三件說明 Tor 如何運作的 3D 作品,Tor 路由解謎、Tor 連線流量,以及用 Onionoo3 真實資料繪製的 Tor 中繼地球儀。
離線閱讀
等到要用工具才發現還需下載,通常已經來不及,會場的 Wi-Fi 是如此,斷網時更是。離線閱讀頁會把勾選的頁面連同小工具存進裝置,之後沒有網路也能開啟。
只需要工具的話,勾選小工具即可,頻寬足夠時可以整站存下。
以 passkey 產生加密金鑰的研究
passkey 平常用來登入,文件站的用法沒有登入、帳號與伺服器,只用它算出一把加密金鑰。
WebAuthn 的 PRF 擴充4在 passkey 內部多存一組不會離開驗證器的秘密。網頁送出一段輸入,使用者以指紋、臉部或 PIN 同意後,取回固定 32 個位元組,同一把 passkey 配同一段輸入,每次的輸出都相同。本機檔案加密用這段輸出包住 age 的 file key,沒有 passkey 就算不出金鑰,檔案只是一堆密文。「驗證通過才顯示」這類寫在網頁裡的門禁任何人都能繞過,這套設計的保護來自數學運算。
網站不儲存任何資料,也無從儲存,瀏覽器基於隱私不讓網頁查詢某個網域有沒有 passkey,我們連使用者是否建立過都無從得知。
背景見什麼是 passkey,工具本身是 passkey 鑰匙。
當時的待解問題與已知限制
2026 年 9 月更新:加密暫存區已經上線,我的準備清單、威脅模型存檔與收件人簿都存在裡面,機制與限制見什麼是 passkey。以下保留攤位當時的說明。
當時的下一步是在頁面上做一個加密暫存區,用同一把 passkey 開啟,存放 checklist 這類可能在共用筆電上填寫的內容。當時的實驗把資料金鑰放進 credential 的 user.id5 欄位,沒有使用 PRF。Apple 只把 PRF 需要的資料交給 iCloud 鑰匙圈,iPhone 搭配第三方密碼管理器時可以建立 passkey,卻無法算出金鑰。user.id 是核心欄位,任何 provider 都會回傳。代價是金鑰跟著 credential 存在密碼管理器的 vault 裡,安全性的上限降到與 vault 相同。我們刻意做了這個取捨,讓讀者手上裝置的支援程度優先於安全性的上限。
已知的限制有四項:
- passkey 綁在
anoni.net這個 RP ID6 上,鏡像站與 onion 位址無法使用。 - Tor Browser 完全停用 WebAuthn,無法使用 passkey。
- Firefox Android 與 Windows 10 不支援 PRF。
- 遺失 passkey 之後資料就永遠無法開啟,所以流程預設搭配一把 X25519 備援金鑰。
社群當時也想在攤位上討論 passkey 的設計,尤其是哪些服務地區或威脅模型會讓整套設計失效,希望在設計定案前就聽到。
攤位上的討論主題
攤位以匿名支付為主要話題,因為我們逐項看過 Global Gathering 的議程,沒有一場以金流為題。捐款者匿名、跨境撥款、制裁與外匯管制是許多組織每天處理的事,議程上卻沒有對應的討論。
匿名支付主題仍在研究階段,社群正在蒐集實際的使用情境,包含誰在什麼處境下需要匿名的金流、現行做法在哪一段受阻、法規造成哪些限制(目前的整理見匿名支付研究專題)。攤位上特別想認識有跨境撥款經驗的營運者、處理過捐款者匿名的組織,以及被銀行或外匯管制擋下的專案。
金流以外的題目也在討論範圍內。社群從台灣出發,也想認識更多亞太地區的夥伴。華語使用者分散在台灣、香港、中國大陸、日本與東南亞,遇到的狀況彼此關聯,互相對照經驗的機會卻很少。
成員多半來自開源與科技社群,平常維運服務、撰寫教材、開發瀏覽器端的工具,也閱讀 OONI 的觀測資料。社群希望把這些能力用來協助第一線的行動者,例如一起檢視手上的工具能防範哪些對手、把一個流程拆成可以自行驗證的步驟,或一起讀懂一份觀測資料。成員都是志工,能提供的是在熟悉的範圍內交換判斷,超出範圍時會直接說明。活動期間需要這類技術支援的人,可以在攤位時段直接提出,或在 Matrix room 留言。
活動期間的聯絡方式
- Matrix room:
#gg2026:im.anoni.net,活動期間最可靠的聯絡管道。任何 Matrix 帳號都能加入,臨時申請的matrix.org帳號也可以,不需要交換電話號碼。房間裡的時間沒有特別註明時都是 WEST。 - 會場:成員的名牌上寫著 anoni.net。
- Networking Hour:每天
12:00到13:00WEST,成員多半會出席,行程有異動時以 Matrix room 的訊息為準。 - 匿名線索:[email protected],GPG 公鑰見持續關注,活動期間每隔幾小時查看一次。
參加的原因、議程上的相關場次與預計交流的攤位,寫在行前的匿名網路社群前往 Global Gathering 2026。
-
bridge 是沒有列在公開名單上的 Tor 入口節點。審查者依公開名單封鎖入口位址,不在名單上的 bridge 無法用這種方式封鎖,不過在封鎖嚴密的環境,通常還需要偽裝流量才能連線。 ↩
-
EXIF 是照片檔案自動夾帶的一段資訊,記錄拍攝時間與裝置型號,開啟定位時還有座標。影片與錄音檔在各自的 metadata 區塊裡有相當的欄位。畫面上看不到這些資訊,檔案看起來與一般檔案無異。 ↩
-
Onionoo 是 Tor Project 公布中繼狀態的資料服務,記錄全球有哪些機器在轉送 Tor 流量、位在哪個國家、能承載多少頻寬,地球儀的資料來自 Onionoo。OONI 是另一個專案,量測某個網站在某個地方能否連線(見什麼是 OONI)。 ↩
-
WebAuthn 是瀏覽器內建的認證機制,PRF 是它的一個擴充。手機或電腦裡存著一串使用者看不到的秘密,網頁送出一段輸入、使用者以指紋、臉部或 PIN 同意之後,裝置回傳 32 個位元組。同一段輸入永遠得到同一組結果,換一段輸入就換一組,不同的檔案因此可以區分。保管那串秘密並負責計算的地方稱為驗證器,通常是手機裡的安全晶片,並非每一個密碼管理器都能做到。 ↩
-
user.id是 passkey 規格裡稱為 user handle 的欄位,原本用來存放帳號的識別碼。改放加密金鑰的原因是規格要求 passkey 一定要回傳這個欄位,PRF 則在部分組合下無法取得。 ↩ -
RP ID 是 passkey 綁定的網域,範圍涵蓋該網域底下的子網域。鏡像站架在別的網域,onion 位址也是另一個網域,對瀏覽器來說都不屬於同一個 RP ID。 ↩