Global Gathering 2026
匿名网络社区 anoni.net 是来自台湾的开源技术人员社区,成员都是志愿者,撰写匿名网络与网络自由的教材、开发浏览器端与测量工具,也自行运维服务。
2026 年 9 月 4 日到 6 日,社区成员三天都在葡萄牙 Estoril 的 Global Gathering 会场,9 月 6 日下午设展位。本页原本是给会场参加者的精简导览,活动结束后保留作为记录,记下展位的时段、展示的内容,以及活动期间的联系方式。
6 号展位,9 月 6 日(日)
- 时间:
13:00到15:00WEST - 展示内容:十二个关掉网络也能使用的浏览器小工具、三件 Tor 的 3D 互动作品,以及匿名支付的研究
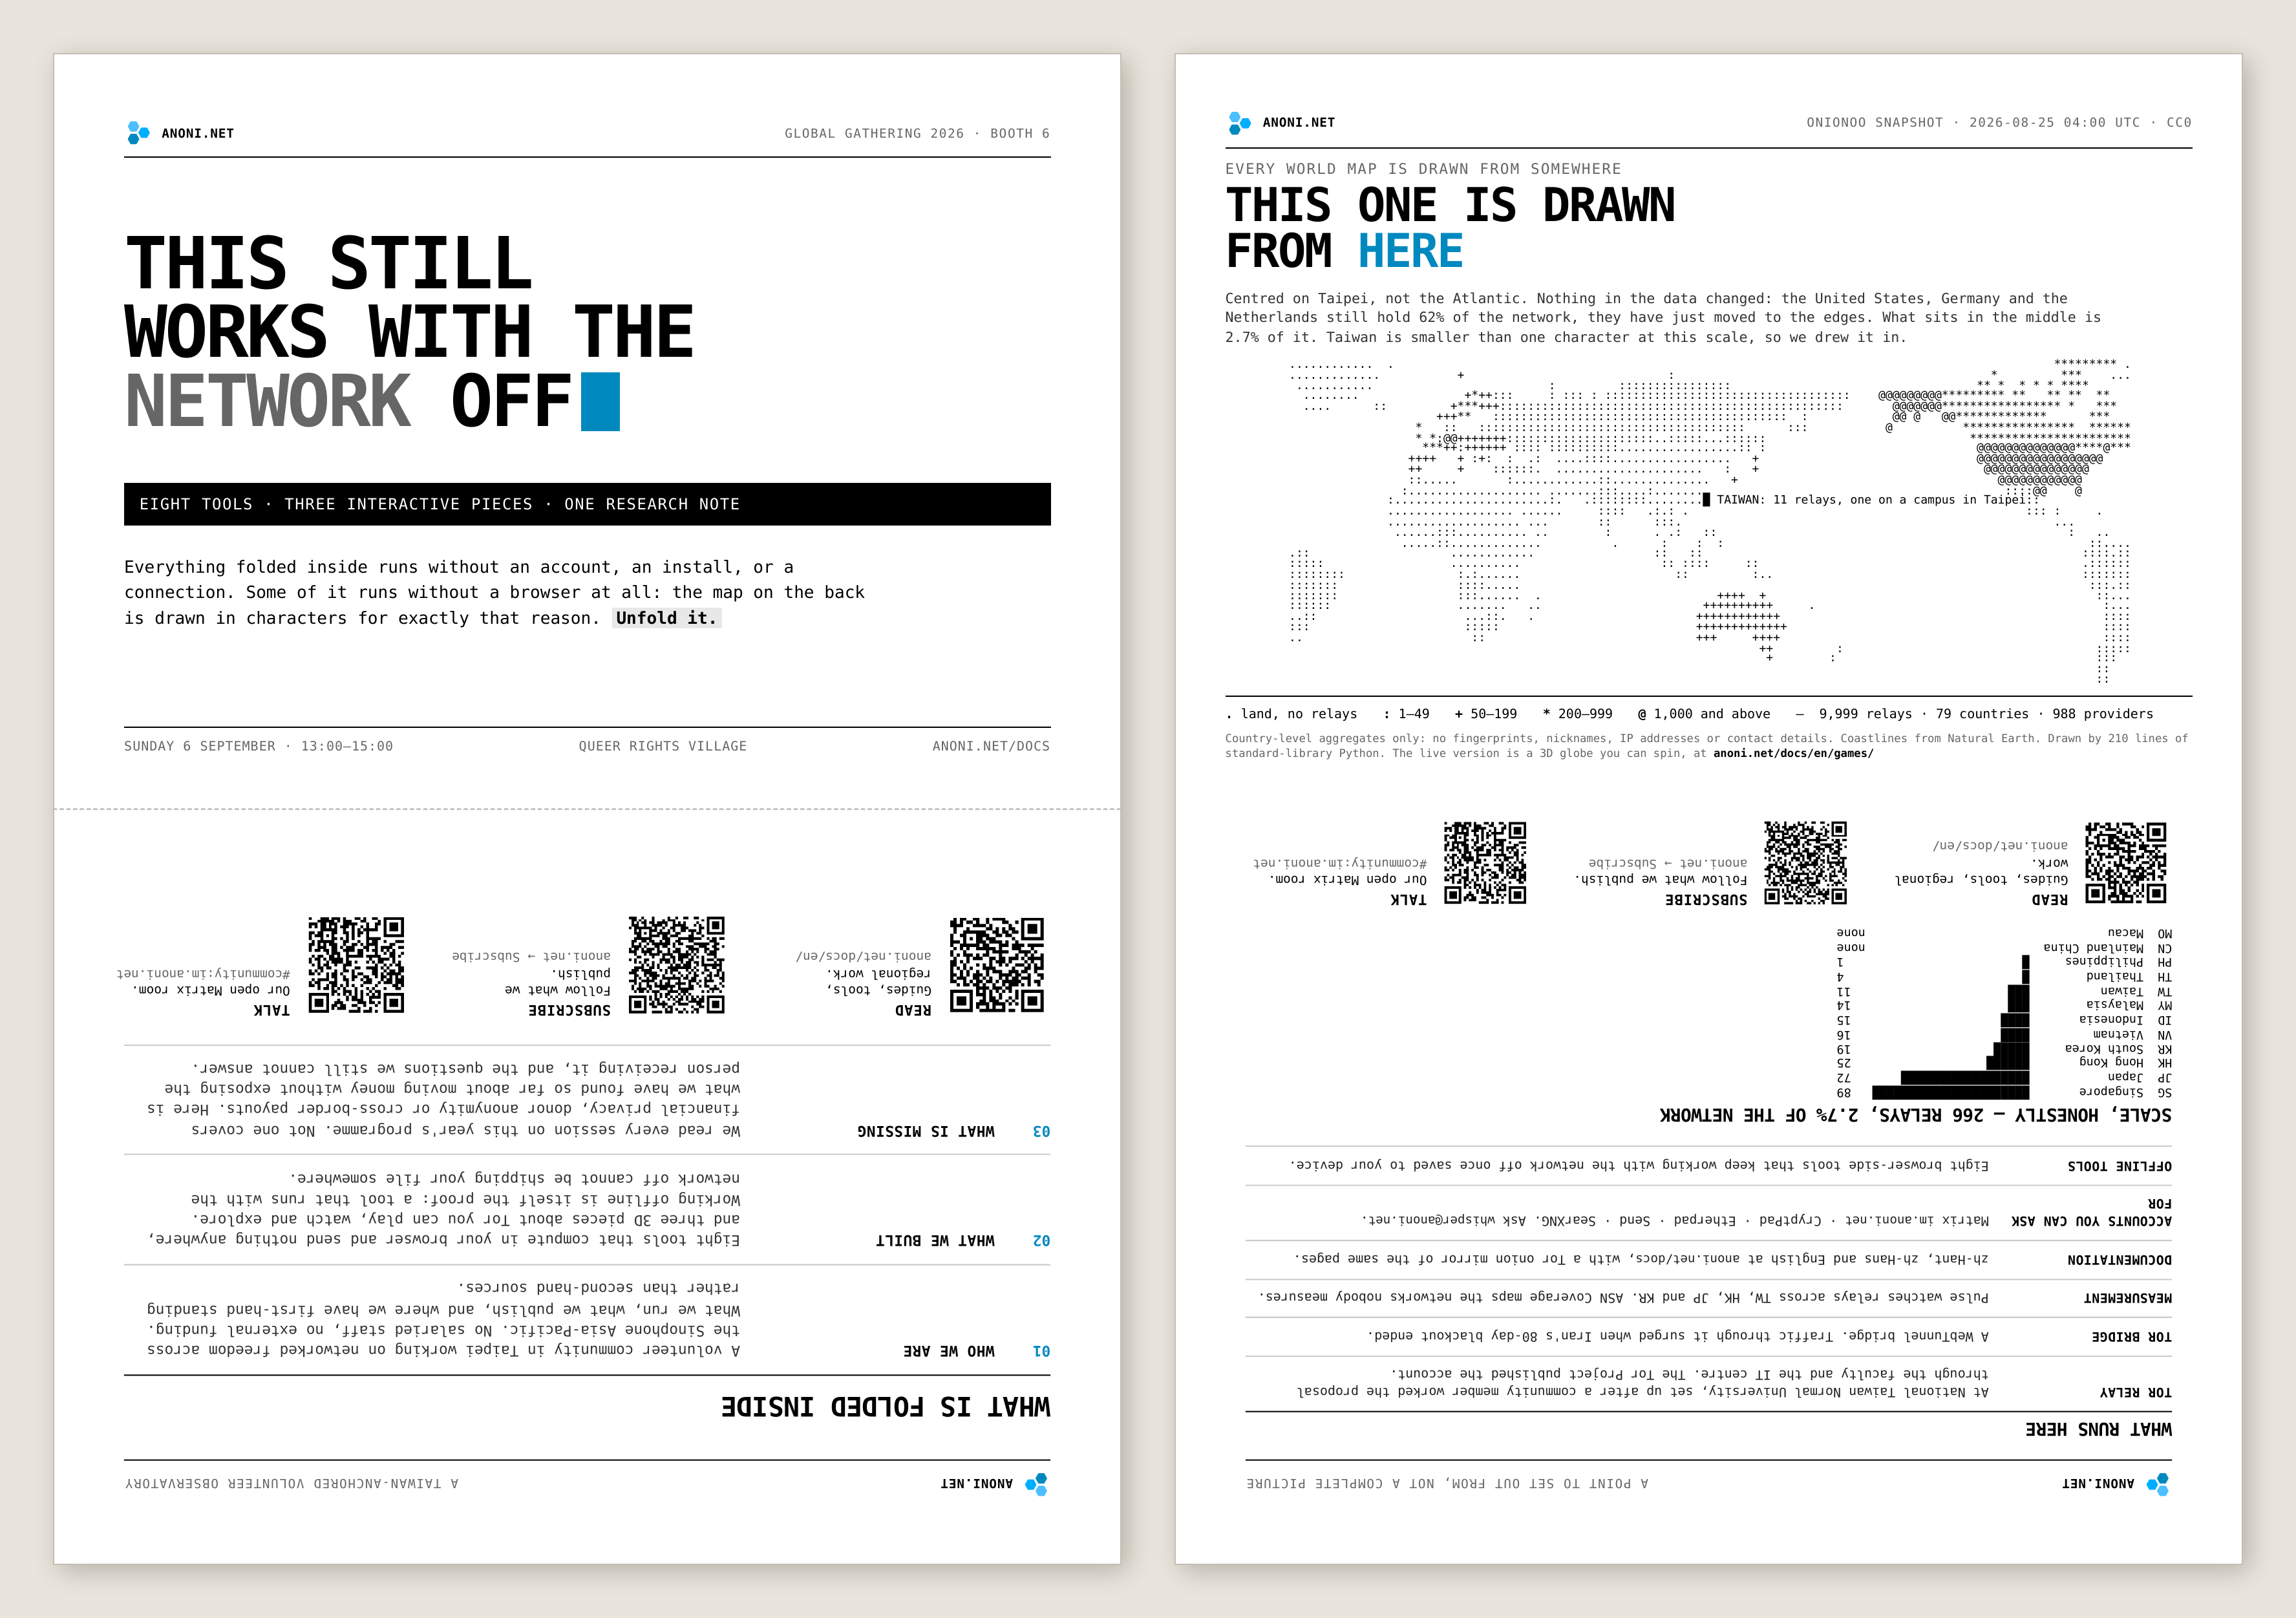
- 纸本小报:四张 A4 加一张封套,只印 150 份,没有电子版
- 参加方式:不需预约,展位时段开放来访,另外两天在会场也能直接找成员交谈
展位上的纸本小报由四张 A4 叠起来对折,外面包一张封套。封套的两面都是封面,哪一面朝外都可以(设计过程见实体活动才有的文宣小物 Global Gathering 会场见)。
同一个时段,另一组来自台湾的团队 Cofacts 在 10 号展位设展。
离线可用的浏览器小工具
文档站小工具里的每一个工具都在浏览器里运算,不送出任何数据,页面存进设备之后没有网络也能打开。
关掉网络还能运作的工具,无法把文件送到设备外面,所以离线可用本身就是证明,用户不必相信我们的说法。笔记本电脑关掉 Wi-Fi 即可,手机要开飞行模式,因为只关 Wi-Fi 还留着移动网络。验证只要十秒,不需要看懂程序,想读源代码的人可以到 anoni-net/docs 查看。
| 工具 | 用途 |
|---|---|
| 威胁模型清单 | 把「要保护什么、要防谁、愿意付出多少」答成一份清单,并标出答案里的错配 |
| 密语与密码生成器 | 从 7776 个词的词表抽出密语,或从选定的字符集抽出密码,同时显示熵值 |
| 本机文件加密 | 在浏览器里把文件或一段文字加密成 age 格式,也能解密。输出是公开格式,任何装了 age 命令行工具的电脑都可以打开 |
| passkey 钥匙 | 创建一把 passkey,替本机文件加密算出密钥,不必记密语 |
| QR code 生成器 | 把 onion 网址、bridge1 这类很长又容易打错的字符串转成 QR code,中间不经过服务器 |
| QR code 读取器 | 读出图片里的 QR code,图片不离开设备,解出网址时把主机独立标出来 |
| QR code 影格串流 | 用屏幕与摄像头在两台设备之间传文件,没有配对、没有共用网络、没有服务器 |
| 文件 metadata 清除器 | 移除照片、视频、录音、Office 文档与 PDF 里的 EXIF2、GPS、设备型号与作者字段,每一段的去留都列出来 |
| 截图遮蔽 | 把名字、头像与对话填成实心黑色,交付之前逐像素确认每一处都是纯黑 |
| 网址清理器 | 移除追踪参数并说明追踪者是谁,拆掉转址包装,把真正的注册域名单独标出来 |
| 隐形字符检测 | 找出零宽字符、方向控制、标签字符与同形字,外流追踪、钓鱼网址与藏给 AI 读的指令都会用到 |
| 你的浏览器透露了什么 | 列出任何网站不经询问就能取得的信息,并标出 Tor Browser 会统一哪些 |
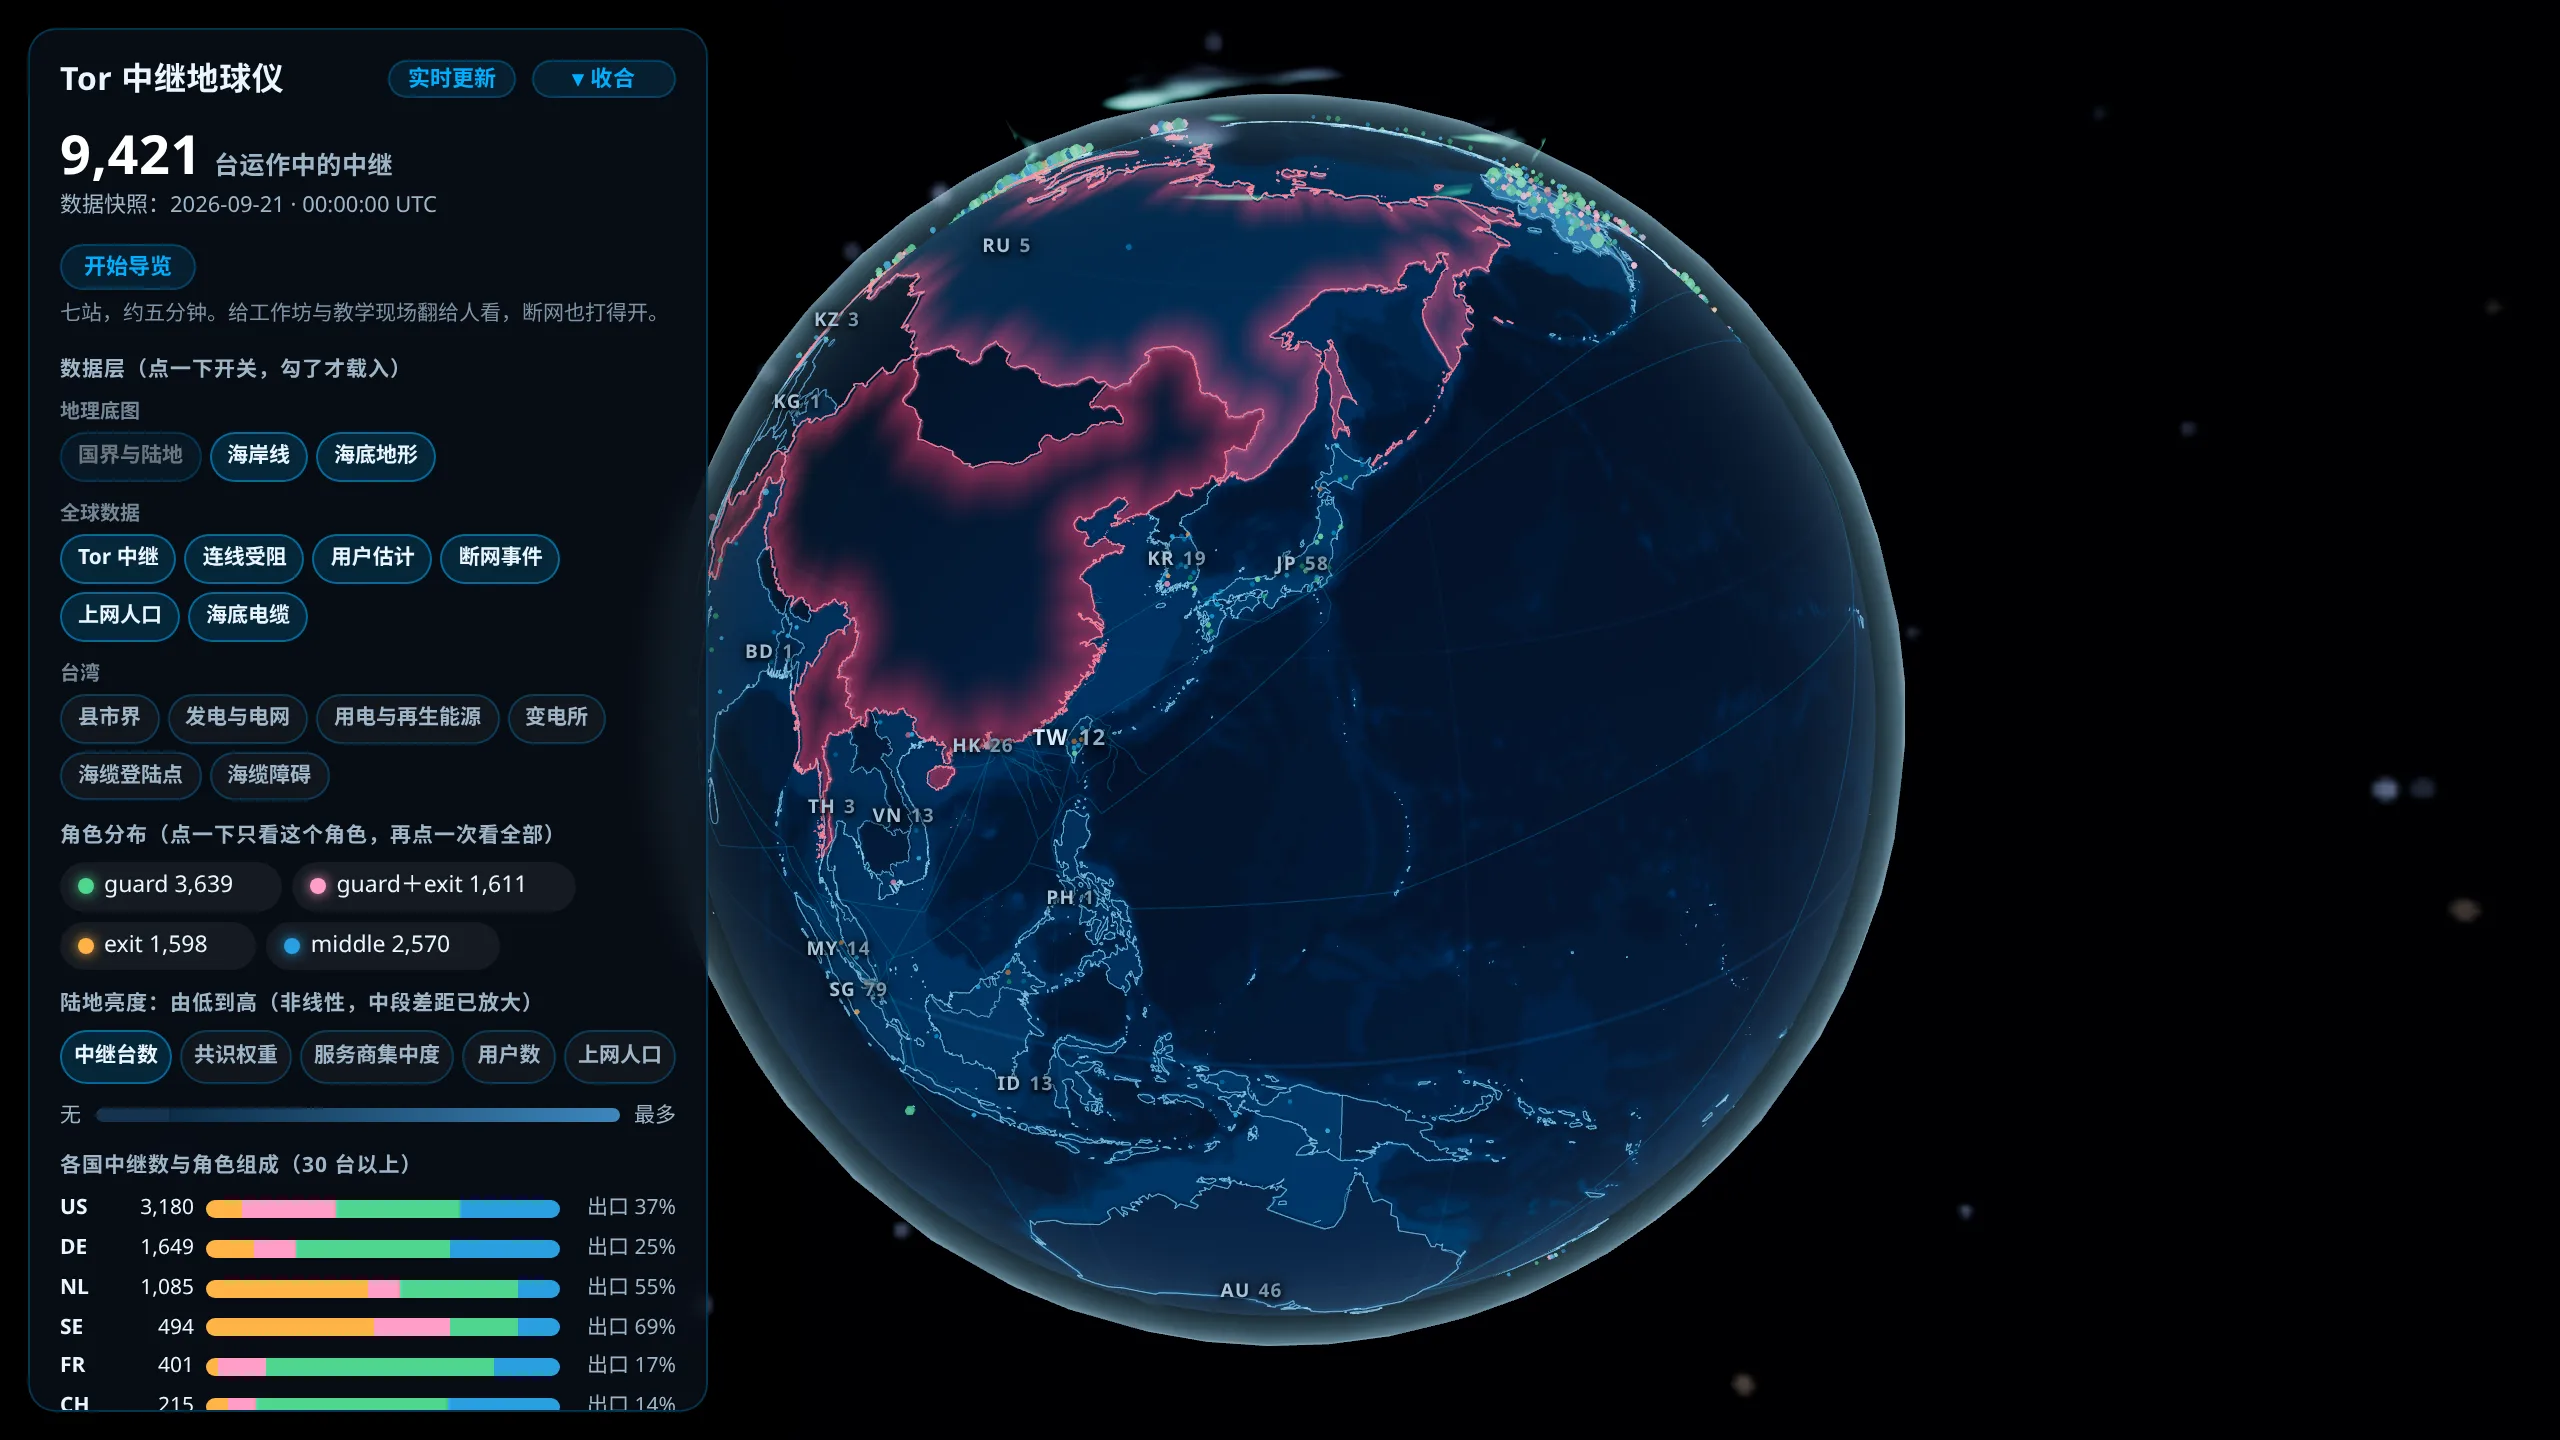
展位上另外展示三件说明 Tor 如何运作的 3D 作品,Tor 路由解谜、Tor 连线流量,以及用 Onionoo3 真实数据绘制的 Tor 中继地球仪。
离线阅读
等到要用工具才发现还需下载,通常已经来不及,会场的 Wi-Fi 是如此,断网时更是。离线阅读页会把勾选的页面连同小工具存进设备,之后没有网络也能打开。
只需要工具的话,勾选小工具即可,带宽足够时可以整站存下。
以 passkey 生成加密密钥的研究
passkey 平常用来登录,文档站的用法没有登录、账号与服务器,只用它算出一把加密密钥。
WebAuthn 的 PRF 扩展4在 passkey 内部多存一组不会离开验证器的秘密。网页送出一段输入,用户以指纹、面部或 PIN 同意后,取回固定 32 个字节,同一把 passkey 配同一段输入,每次的输出都相同。本机文件加密用这段输出包住 age 的 file key,没有 passkey 就算不出密钥,文件只是一堆密文。「验证通过才显示」这类写在网页里的门禁任何人都能绕过,这套设计的保护来自数学运算。
网站不存储任何数据,也无从存储,浏览器基于隐私不让网页查询某个域名有没有 passkey,我们连用户是否创建过都无从得知。
背景见什么是 passkey,工具本身是 passkey 钥匙。
当时的待解问题与已知限制
2026 年 9 月更新:加密暂存区已经上线,我的准备清单、威胁模型存档与收件人簿都存在里面,机制与限制见什么是 passkey。以下保留展位当时的说明。
当时的下一步是在页面上做一个加密暂存区,用同一把 passkey 打开,存放 checklist 这类可能在共用笔记本电脑上填写的内容。当时的实验把数据密钥放进 credential 的 user.id5 字段,没有使用 PRF。Apple 只把 PRF 需要的数据交给 iCloud 钥匙串,iPhone 搭配第三方密码管理器时可以创建 passkey,却无法算出密钥。user.id 是核心字段,任何 provider 都会回传。代价是密钥跟着 credential 存在密码管理器的 vault 里,安全性的上限降到与 vault 相同。我们刻意做了这个取舍,让读者手上设备的支持程度优先于安全性的上限。
已知的限制有四项:
- passkey 绑在
anoni.net这个 RP ID6 上,镜像站与 onion 地址无法使用。 - Tor Browser 完全停用 WebAuthn,无法使用 passkey。
- Firefox Android 与 Windows 10 不支持 PRF。
- 丢失 passkey 之后数据就永远无法打开,所以流程默认搭配一把 X25519 备援密钥。
社区当时也想在展位上讨论 passkey 的设计,尤其是哪些服务地区或威胁模型会让整套设计失效,希望在设计定案前就听到。
展位上的讨论主题
展位以匿名支付为主要话题,因为我们逐项看过 Global Gathering 的议程,没有一场以资金流为题。捐款者匿名、跨境拨款、制裁与外汇管制是许多组织每天处理的事,议程上却没有对应的讨论。
匿名支付主题仍在研究阶段,社区正在收集实际的使用情境,包含谁在什么处境下需要匿名的资金流、现行做法在哪一段受阻、法规造成哪些限制(目前的整理见匿名支付研究专题)。展位上特别想认识有跨境拨款经验的运营者、处理过捐款者匿名的组织,以及被银行或外汇管制挡下的项目。
资金流以外的题目也在讨论范围内。社区从台湾出发,也想认识更多亚太地区的伙伴。华语使用者分散在台湾、香港、中国大陆、日本与东南亚,遇到的状况彼此关联,互相对照经验的机会却很少。
成员多半来自开源与科技社区,平常运维服务、撰写教材、开发浏览器端的工具,也阅读 OONI 的观测数据。社区希望把这些能力用来协助第一线的行动者,例如一起检视手上的工具能防范哪些对手、把一个流程拆成可以自行验证的步骤,或一起读懂一份观测数据。成员都是志愿者,能提供的是在熟悉的范围内交换判断,超出范围时会直接说明。活动期间需要这类技术支持的人,可以在展位时段直接提出,或在 Matrix room 留言。
活动期间的联系方式
- Matrix room:
#gg2026:im.anoni.net,活动期间最可靠的联系渠道。任何 Matrix 账号都能加入,临时申请的matrix.org账号也可以,不需要交换电话号码。房间里的时间没有特别注明时都是 WEST。 - 会场:成员的名牌上写着 anoni.net。
- Networking Hour:每天
12:00到13:00WEST,成员多半会出席,行程有变动时以 Matrix room 的消息为准。 - 匿名线索:[email protected],GPG 公钥见持续关注,活动期间每隔几小时查看一次。
参加的原因、议程上的相关场次与预计交流的展位,写在行前的匿名网络社区前往 Global Gathering 2026。
-
bridge 是没有列在公开名单上的 Tor 入口节点。审查者依公开名单封锁入口地址,不在名单上的 bridge 无法用这种方式封锁,不过在封锁严密的环境,通常还需要伪装流量才能连接。 ↩
-
EXIF 是照片文件自动夹带的一段信息,记录拍摄时间与设备型号,开启定位时还有坐标。视频与录音文件在各自的 metadata 区块里有相当的字段。画面上看不到这些信息,文件看起来与一般文件无异。 ↩
-
Onionoo 是 Tor Project 公布中继状态的数据服务,记录全球有哪些机器在转送 Tor 流量、位在哪个国家、能承载多少带宽,地球仪的数据来自 Onionoo。OONI 是另一个项目,测量某个网站在某个地方能否连接(见什么是 OONI)。 ↩
-
WebAuthn 是浏览器内置的认证机制,PRF 是它的一个扩展。手机或电脑里存着一串用户看不到的秘密,网页送出一段输入、用户以指纹、面部或 PIN 同意之后,设备回传 32 个字节。同一段输入永远得到同一组结果,换一段输入就换一组,不同的文件因此可以区分。保管那串秘密并负责计算的地方称为验证器,通常是手机里的安全芯片,并非每一个密码管理器都能做到。 ↩
-
user.id是 passkey 规格里称为 user handle 的字段,原本用来存放账号的标识符。改放加密密钥的原因是规格要求 passkey 一定要回传这个字段,PRF 则在部分组合下无法取得。 ↩ -
RP ID 是 passkey 绑定的域名,范围涵盖该域名底下的子域名。镜像站架在别的域名,onion 地址也是另一个域名,对浏览器来说都不属于同一个 RP ID。 ↩