跳转至

隐私

Anthropic 九月威胁报告写到台湾的四个段落,从长老教会的人物档案到电子战模拟的十二个目标

Anthropic 报告《Detecting and countering misuse of AI: September 2026》的标头图
图片来自 Anthropic 的报告页面 Detecting and countering misuse of AI: September 2026,著作权属 Anthropic。

Anthropic 于 2026 年 9 月 10 日发布《Detecting and countering misuse of AI: September 2026》1,全文 154 页,记录 2025 年 12 月至 2026 年 8 月之间检测并中止的滥用案例。报告仅有英文版,社区短期内没有足够人力完成全文翻译,因此先处理范围较小的一件事:把与台湾及中国政府直接相关的章节完整整理出来,每一段标示页码,读者查证原文时可直接翻到对应页面。

以下几节的目标是让只读本文的人也拿得到完整内容,而非片段摘要。原文的表格、数字与用语尽量照录。
把整个文档站与小工具存进设备,没有网络的时候照样可以打开

网络断掉的时候,你最想打开的那一页,常常就是打不开的那一页。飞机上、山区、换了国家还没买到网卡,都只是不方便。网络被切断、被限速、被封锁的地方,同一件事的代价完全不同。

9 月 4 日到 6 日,我们在葡萄牙 Estoril 参加 Global Gathering 2026,除了最后一天的展位,也在 Circle 的讨论里分享文档站上的隐私保护内容怎么写、怎么分层。谈的过程反复回到同一个前提,读者真正需要打开这些内容的时候,网络不一定在。

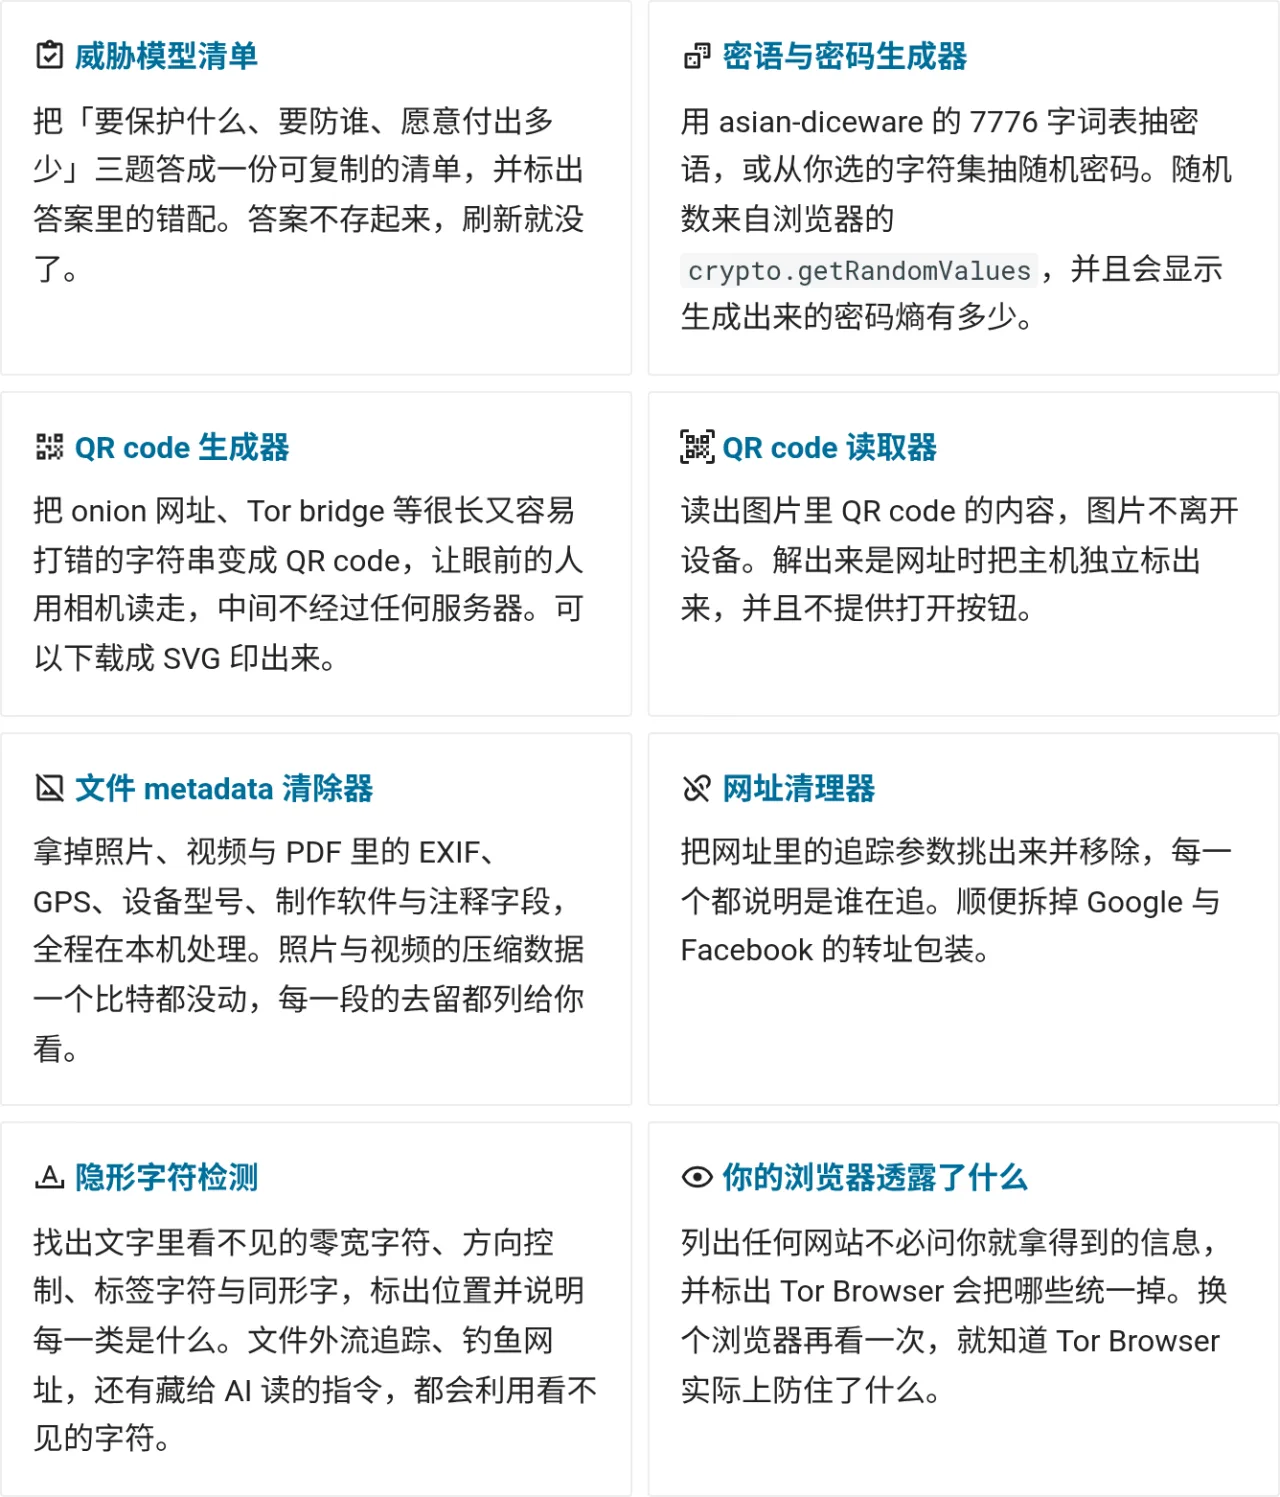
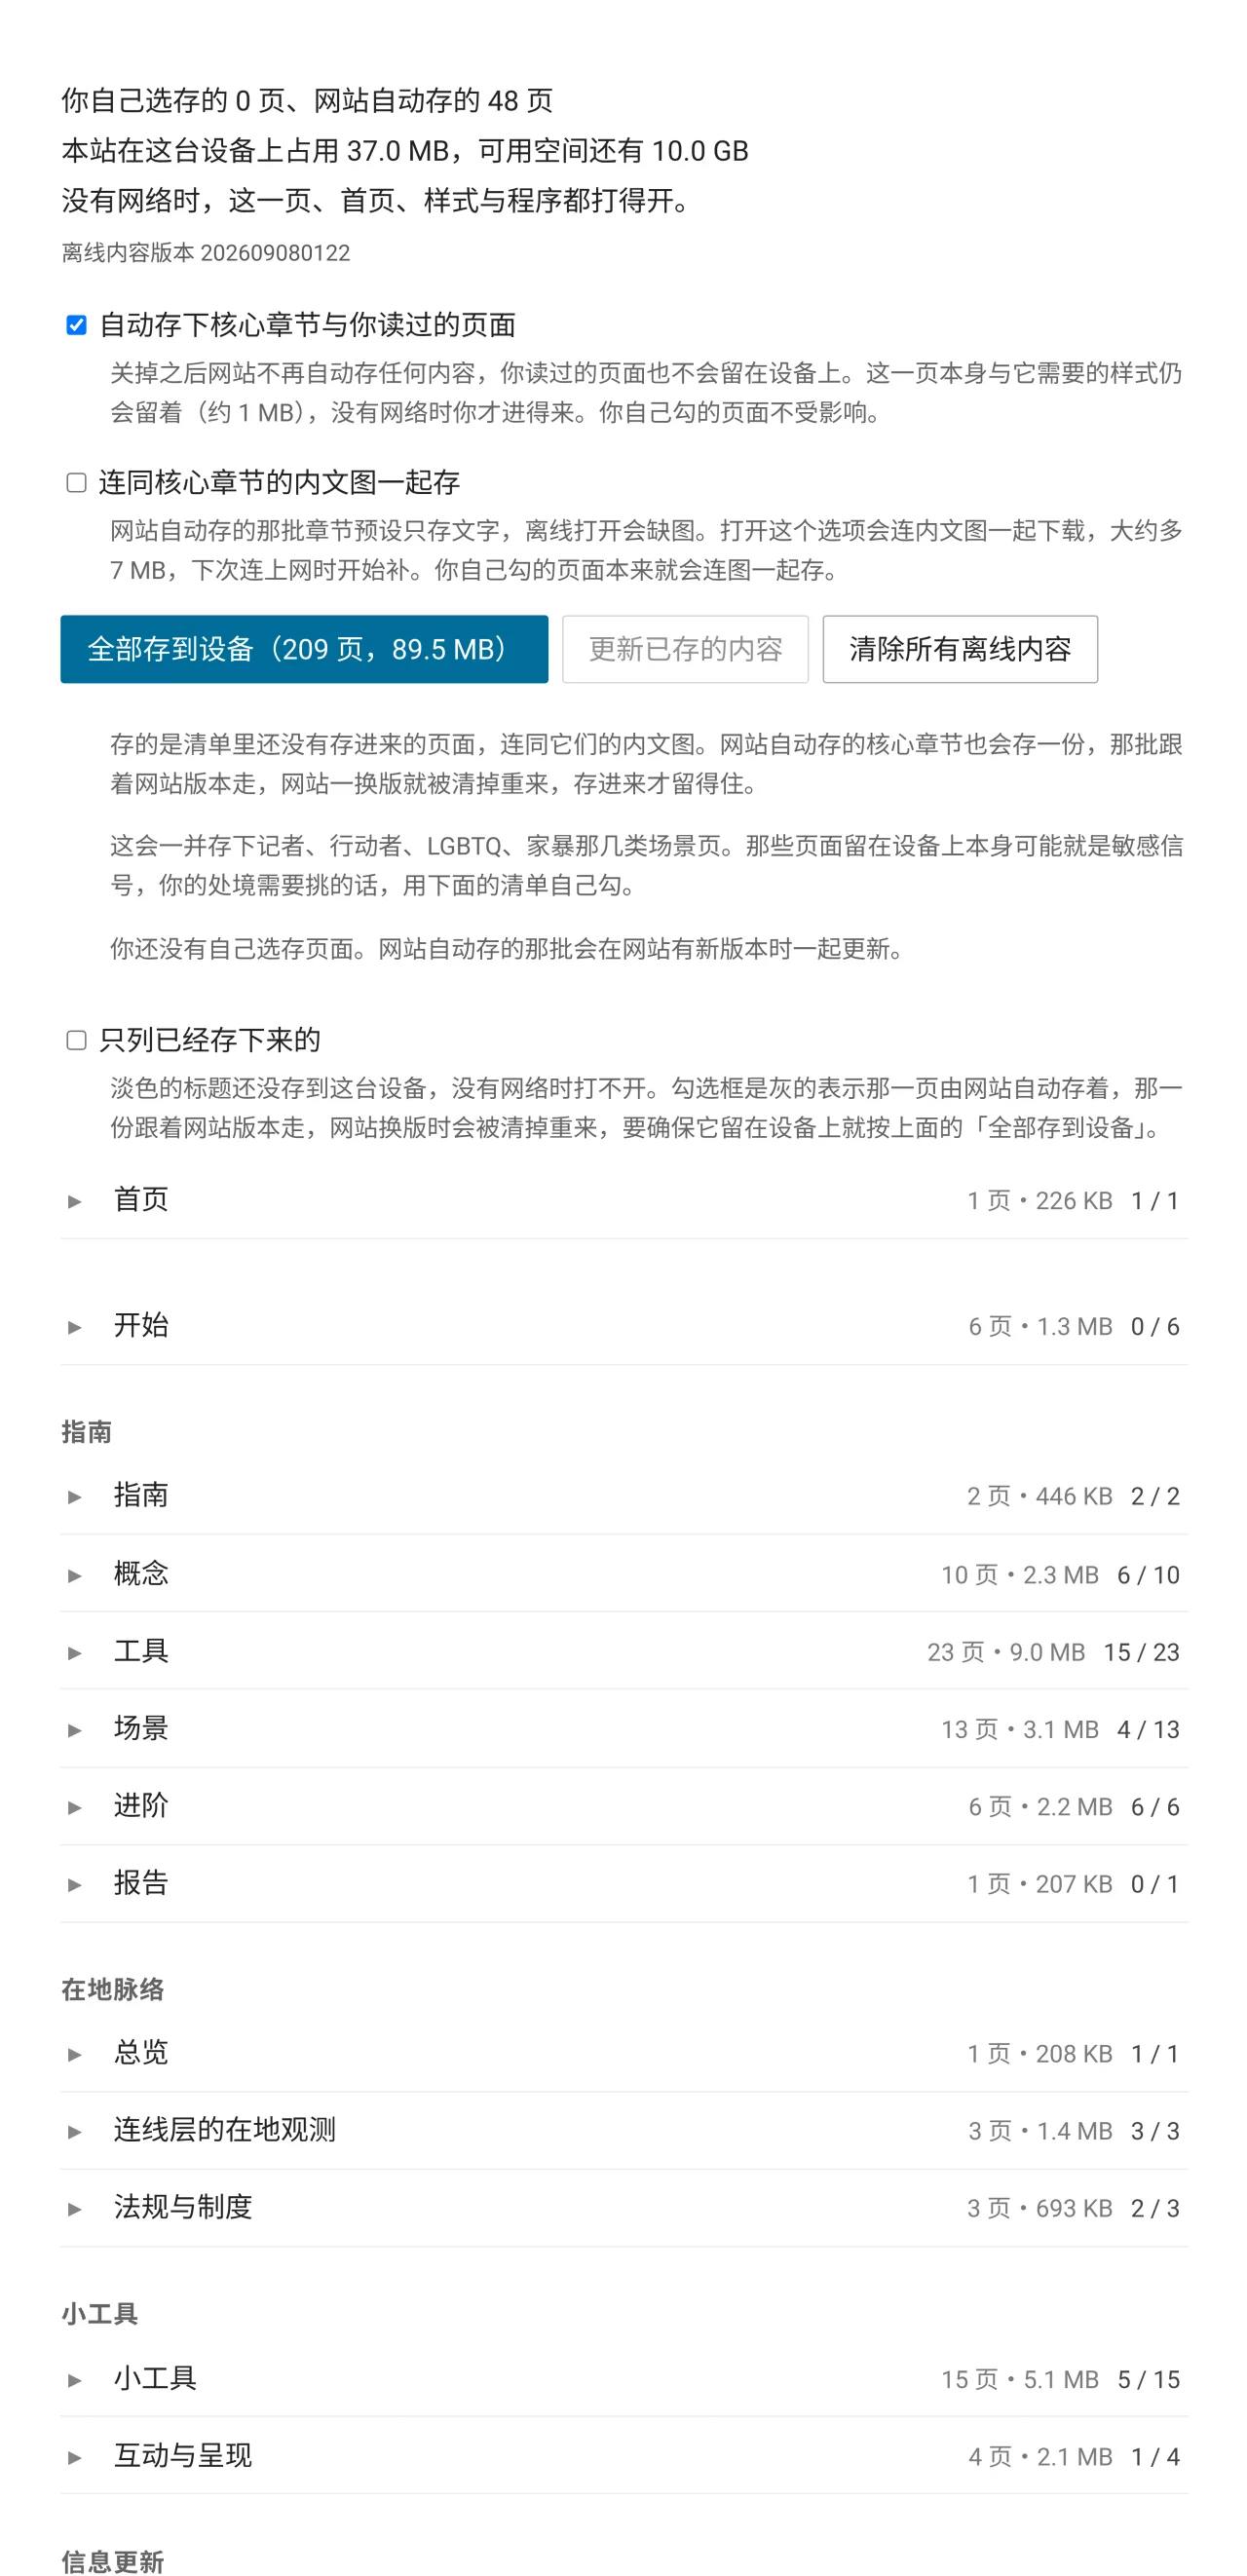
离线阅读页的上半部,占用空间统计、自动存下内容与内文图两个开关,以及全部存到设备、更新已存的内容、清除所有离线内容三颗按钮

文档站新增八个小工具,全部在读者自己的浏览器里执行

我们是一群关心匿名网络与网络自由的志工,从台湾出发,维运文档站,把个人隐私与匿名的做法依日常、敏感工作与高风险三种情境整理成可以照着操作的指引。

站上的文章说明怎么保护自己,小工具区放的是可以直接按的东西。八个工具都在读者的浏览器里完成运算,不送出任何数据,存进设备之后没有网络也能用。

小工具索引页的八张卡片,每张写着工具名称与一句用途说明

Brave 用两种相反的手法抹平 GPU 指纹

打开一个网页,网页上的 JavaScript 就能取得你的显卡型号、驱动信息,以及硬件支持哪些功能。答案在同一台电脑上几乎不会变,跟踪公司把它们跟其他设备特征组合起来,就是一组不需要 cookie、不需要你同意、跨网站跟着你走的标识符。

显卡是浏览器指纹的其中一项来源,字体清单、屏幕尺寸、时区、音频运算结果同样算在里面。整套机制怎么运作、为什么清 cookie 没有作用、各家浏览器的默认状态差在哪,见 浏览器指纹是什么,为什么很难摆脱。本文只处理显卡这一块。

Brave 从 1.93 版起处理这组信号,桌面版与 Android 版都默认开启,分批推送1。做法有三项,WebGL 的厂商与渲染器字符串换成所有 Brave 用户一致的通用字符串、WebGPU 的硬件描述字段清空、WebGL 支持的扩展清单注入噪声。

前两项让所有用户看起来一样,第三项让同一个用户在每个网站看起来都不一样。两种方向相反的手法出现在同一次更新里,各自负责不同的 API。分工的界线落在哪里,也是 Brave 与 Tor Browser 在指纹抗性上分歧的起点。

介绍 Signal 自动密钥验证

翻译备注:Signal 在 2026 年 8 月 11 日推出「自动密钥验证」(automatic key verification),底层技术是密钥透明度(key transparency)。既有的安全码(safety number)要当面或通过另一条可信渠道核对,自动密钥验证改由 App 自己去比对,省掉约时间见面的步骤。技术在通讯软件上还算新,Signal 这篇是少数把设计动机与运作方式一次说完的公开文件,因此先完整翻译,文末再附上编辑注解,说明它挡得住什么、挡不住什么。

以下内容原文翻译来自以下文章,主词角色为 Signal:

文末有编辑注解:译文结束后接着编辑注解,内容是 anoni.net 社群的补充,包含三条给非技术读者的结论、十三则说明、一节发布后的后续补充,最后是常见问题与延伸阅读。想先看社群观点的读者可以直接跳到那一节。

介绍 Signal 自动密钥验证

Signal 现在提供一项名为「自动密钥验证」的功能,用来补强既有的安全码机制。Signal 的通讯一律采端到端加密,自动密钥验证多提供一条简便的途径,让你确认端到端加密会话的两端之间没有非预期的第三方介入。

运作方式是由你、你的 Signal 联系人,以及第三方审计方各自执行一组验证,合起来提供与手动核对安全码相同的保证。与安全码相比,各项验证都是独立完成的,无需当面见面,也无需第二条通讯渠道。

FISA 702 条款到期:美国无令状收集境外通信的授权,2026 年 6 月暂时失效

EFF 的 NSA eagle 图,把 NSA 标志改画成一只老鹰用爪子接上电信线路,象征无令状的大规模监控
图片为 EFF 设计师 Hugh D'Andrade 绘制的「NSA eagle」,把 NSA 标志改画成老鹰用爪子接上电信线路,象征无令状的大规模监控。出自 EFF 的 NSA 监控专题,授权为 CC BY 4.010。

你寄一封信到 Gmail、用 iMessage 跟在美国的朋友聊天、用 WhatsApp 联络海外的家人,这些通信只要有一端落在美国的服务或网络上,本来就可能被美国情报机构在不需令状的情况下收集。授权这件事的法律叫 FISA Section 702(《外国情报监控法》第 702 条)。2026 年 6 月 12 日午夜,这条授权在美国国会的僵局中到期1。

EFF(电子前线基金会)把这件事称为一场胜利。要理解为什么,需先知道 702 是什么、它跟 2013 年斯诺登(Edward Snowden)揭露的监控计划是什么关系,以及为什么华语地区使用者长期就是这套监控的合法对象,而「暂时失效」又改变了什么。

Android 17 上线后的 GrapheneOS:谁决定手机上能执行什么系统

Android 17 上线后的 GrapheneOS:谁决定手机上能执行什么系统
图片:智能手机被锁链缠绕,象征装置被外部规则锁住。摄影 Towfiqu barbhuiya,来源 Pexels(Pexels License)。

手机是你花钱买的,但它能装什么、能执行什么系统,越来越不是你能决定的。这个问题平常不会浮上台面,直到你想换一套更保护隐私的系统,却发现某些 app 因为「检测到非原厂系统」而拒绝执行,或是你信任的开源系统因为得不到硬件数据而越来越难维护。Android 17 在 2026 年 6 月 16 日上线1,把这个问题又往前推了一步。

对隐私使用者来说,首当其冲的是 GrapheneOS,一套把 Android 安全强化、移除 Google 绑定的行动作业系统。它几乎只能运作于 Google Pixel 上,而 Google 正一步步调整 Android 与 Pixel 的开放程度,维持一套干净、由使用者掌握的手机系统,成本也随之升高。

OONI 如何分辨坏掉的测量数据:从启发式规则到匿名凭证

本文是 anoni.net 对下面这篇 OONI 工程文章的导读与摘要,带你逐节看懂原文在做什么,不是逐字翻译。原文另有约 20 张统计图与多份完整数据表,想看数据细节请直接读原文:

很多人靠 OONI 的公开数据集,判断「某个网站在某个国家连不连得上」,anoni.net 自己的 ASN 涵盖观测也建立在同一份数据上。只要有人往里面灌假数据,或设备设置错误产生误导性的纪录,这份数据的可信度就会被稀释。OONI 在最近一篇工程文章1里完整说明,他们如何找出这些坏掉的测量,以及新上线的匿名凭证(anonymous credentials)系统如何在不保存个人数据的前提下挡掉滥用。这套「不留个人数据也能评估谁值得信任」的做法,本身就是一个值得社区参考的隐私工程范例,后面第五节会回到这点。

OONI(Open Observatory of Network Interference,开放网络干扰观测站)是一个全球的网络审查观测项目,手机 app OONI Probe 会连上一份网站清单,回报每个网站在当地连不连得上,结果一律进到公开数据集。任何人都能下载这份数据做分析,好处是开放,代价是任何人也都能往里面送数据。这篇文章要回答的问题,就是在开放投稿的前提下,如何辨认并过滤掉品质有问题的测量。