2026/09 文件站更新回顧
上一次發布在 9/02,從那之後到 9/20,文件站併入 140 個 PR。實驗區上站,小工具從 9 件長到 15 件,九篇使用情境把工具串成走得完的路徑,設定抽屜集中了散落的開關,監控能力那頁多了第五層。內容這一側新增三頁在地脈絡,其中一頁用四十九個公開來源拆開實名要求與資料市場。文末兩節寫給照著舊版做過準備的人。
上一次發布在 9/02,從那之後到 9/20,文件站併入 140 個 PR。實驗區上站,小工具從 9 件長到 15 件,九篇使用情境把工具串成走得完的路徑,設定抽屜集中了散落的開關,監控能力那頁多了第五層。內容這一側新增三頁在地脈絡,其中一頁用四十九個公開來源拆開實名要求與資料市場。文末兩節寫給照著舊版做過準備的人。

Anthropic 於 2026 年 9 月 10 日發布《Detecting and countering misuse of AI: September 2026》1,全文 154 頁,記錄 2025 年 12 月至 2026 年 8 月之間偵測並中止的濫用案例。報告僅有英文版,社群短期內沒有足夠人力完成全文翻譯,因此先處理範圍較小的一件事:把與台灣及中國政府直接相關的章節完整整理出來,每一段標示頁碼,讀者查證原文時可直接翻到對應頁面。
以下幾節的目標是讓只讀本文的人也拿得到完整內容,而非片段摘要。原文的表格、數字與用語盡量照錄。
以下內容整理翻譯自以下文章,主詞角色為 Tor Project:
Tor Browser1 多年來是保護隱私與繞過審查最有效的工具之一,而現在多數人上網的入口是各自慣用的 app,不是瀏覽器。把同一套保護延伸到通訊軟體、社群與電子郵件,是 Tor Project 的使用者研究裡反覆出現的要求,使用者想要一個簡單的方式保護整台裝置。Tor VPN 的構想在 2021 年因此成形,第一個平台選 Android,那裡的需求最強烈,也最能觸及受審查地區的使用者。
Tor VPN Beta 作為第一個版本推出時就預期要從真實使用中學習,去年秋天限量發布之後,最主要的使用情境很快清楚起來,使用者要的是解除封鎖。發布至今的開發與支援優先順序因此跟著調整,產品往後的方向也一樣。
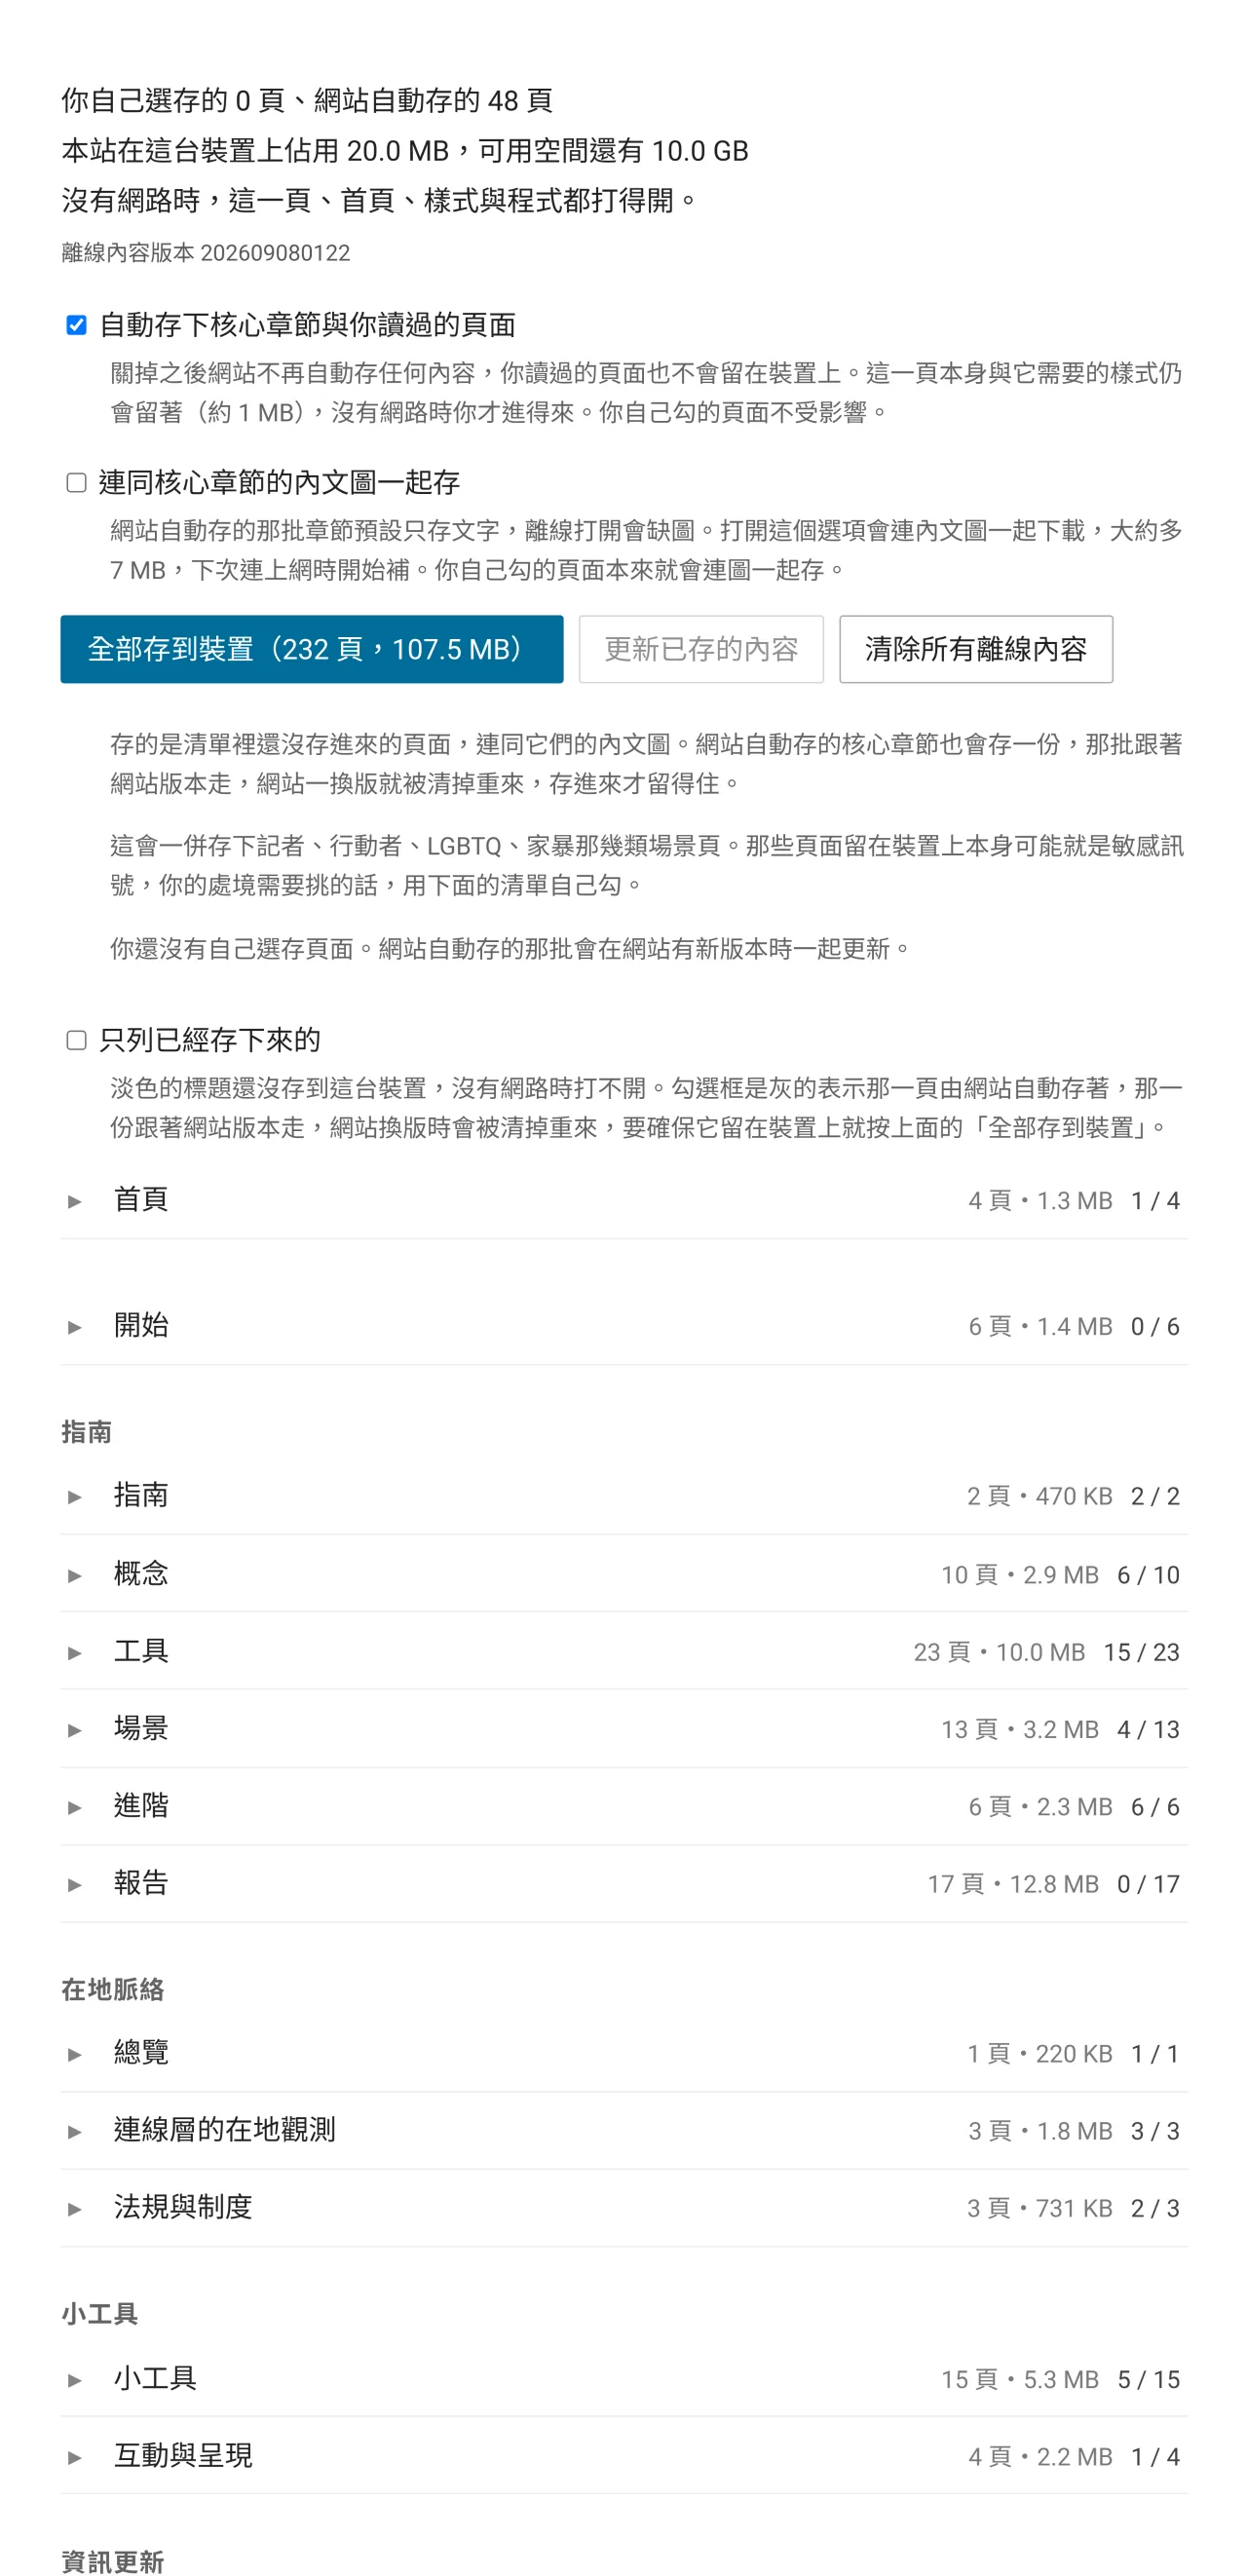
網路斷掉的時候,你最想打開的那一頁,常常就是打不開的那一頁。飛機上、山區、換了國家還沒買到網卡,都只是不方便。網路被切斷、被限速、被封鎖的地方,同一件事的代價完全不同。
9 月 4 日到 6 日,我們在葡萄牙 Estoril 參加 Global Gathering 2026,除了最後一天的攤位,也在 Circle 的討論裡分享文件站上的隱私保護內容怎麼寫、怎麼分層。談的過程反覆回到同一個前提,讀者真正需要打開這些內容的時候,網路不一定在。
我們是一群關心匿名網路與網路自由的志工,從台灣出發,維運文件站。社群做了一份 7776 字的英文密語詞表 asian-diceware,可以直接替換 EFF 的 Large Wordlist,差別在裡面固定收 292 個已經進入英文字典的亞洲外來語,tofu、oolong、boba、kimchi 都在其中。
站上的工具頁已經寫過怎麼用它,小工具區的密語產生器也可以直接按。以下補上另一半,選字的過程,以及過程中擋掉了什麼。
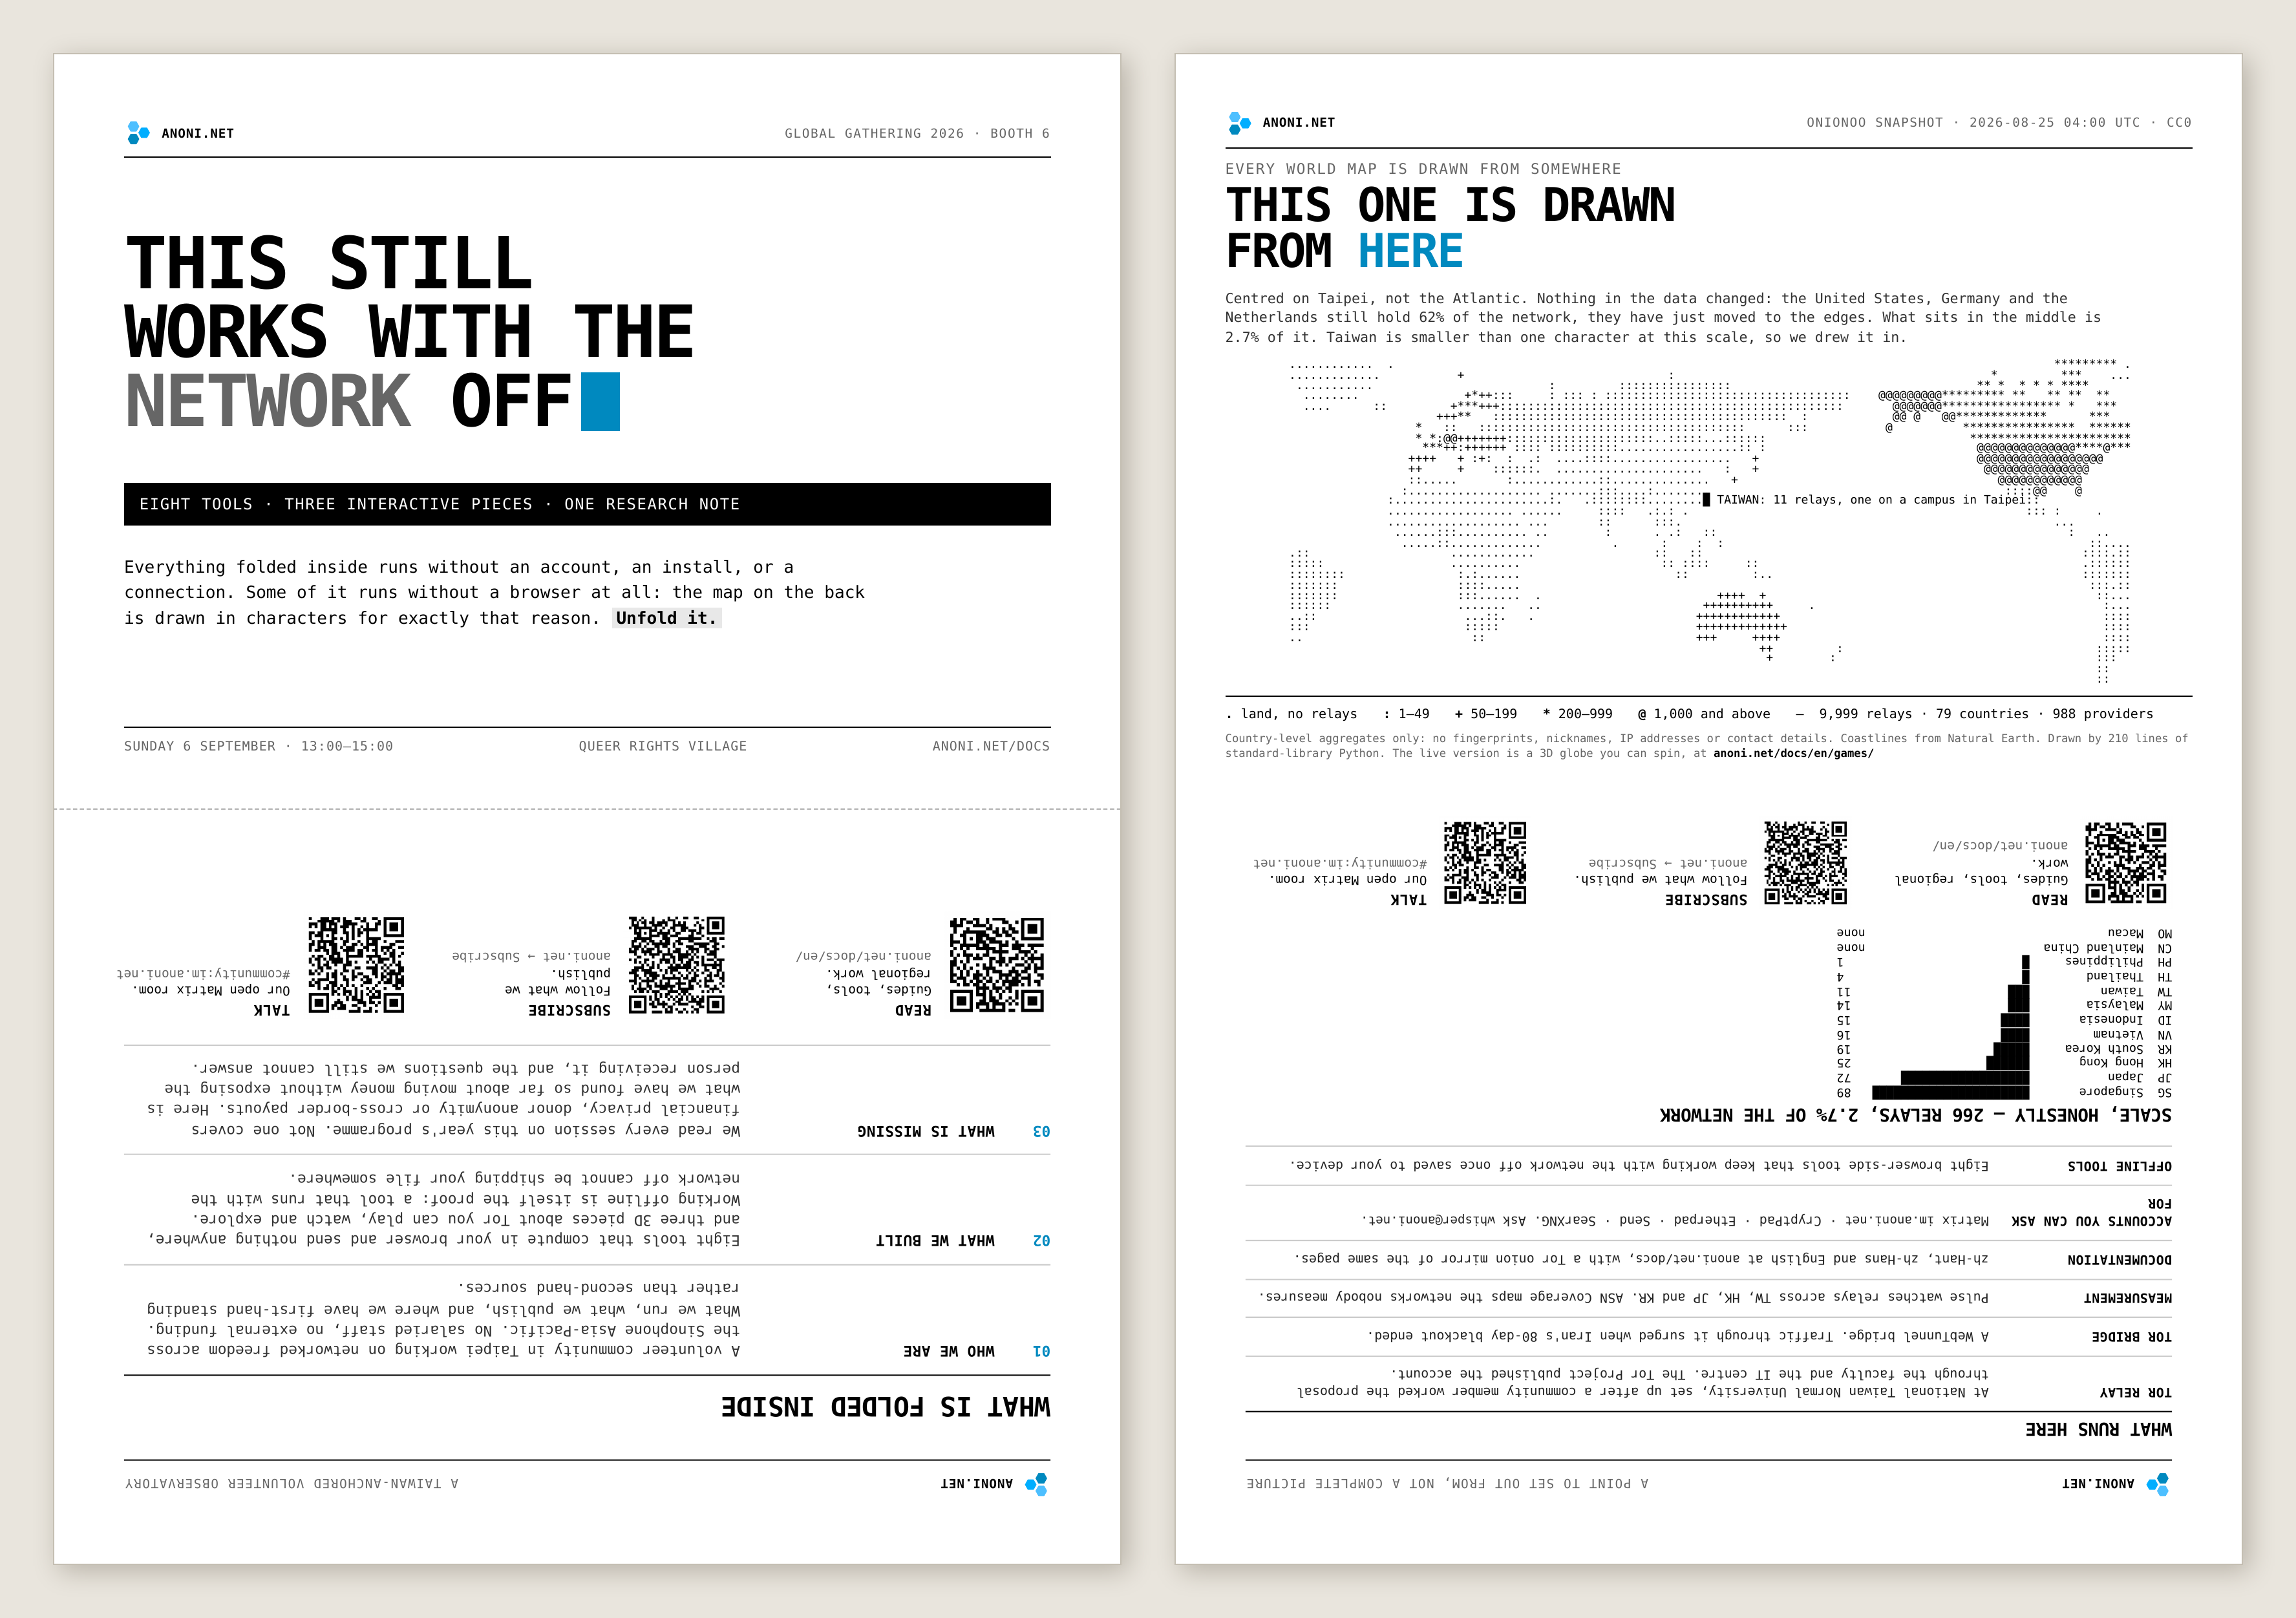
9 月 4 日到 6 日,我們在葡萄牙 Estoril 的 Global Gathering 2026 設攤,現場會發一份紙本小報,四張 A4 疊起來對折、外面包一張封套,折好是 A5 大小。只印 150 份,發完為止,而且沒有數位版。
anoni.net 是台灣的志工社群,做匿名網路與網路自由的教材、量測工具與自架服務。
13:00 到 15:006 號攤位這份小報寫給誰:如果你在做跨境撥款、捐款者匿名,或是被金流管制擋住的專案,裡面有一張是為你準備的。
這篇是設計過程的紀錄,寫給對排版與印刷有興趣的人,包含我們改錯又修回來的地方。想知道參加的原因、攤位為什麼談匿名支付、議程上有哪些相關場次,以及另外五種找到我們的方式,請看匿名網路社群前往 Global Gathering 2026,完整的活動資訊在前一篇。
我們是一群關心匿名網路與網路自由的志工,從台灣出發,維運文件站,把個人隱私與匿名的做法依日常、敏感工作與高風險三種情境整理成可以照著操作的指引。
站上的文章說明怎麼保護自己,小工具區放的是可以直接按的東西。八個工具都在讀者的瀏覽器裡完成運算,不送出任何資料,存進裝置之後沒有網路也能使用。
Team CommUNITY 主辦的 Global Gathering 2026 於 9 月 4 日到 6 日在葡萄牙 Estoril 舉行,我們申請到一個攤位,時段已經排定。
13:00 到 15:00 WEST(UTC+1,活動期間的葡萄牙當地時間,台灣時間減 7 小時)6 號攤位,大小 3 x 3 公尺活動資訊見 Global Gathering 2026。
打開一個網頁,網頁上的 JavaScript 就能取得你的顯示卡型號、驅動資訊,以及硬體支援哪些功能。答案在同一台電腦上幾乎不會變,追蹤公司把它們跟其他裝置特徵組合起來,就是一組不需要 cookie、不需要你同意、跨網站跟著你走的識別碼。
顯示卡是瀏覽器指紋的其中一項來源,字型清單、螢幕尺寸、時區、音訊運算結果同樣算在裡面。整套機制怎麼運作、為什麼清 cookie 沒有作用、各家瀏覽器的預設狀態差在哪,見 瀏覽器指紋是什麼,為什麼很難擺脫。本文只處理顯示卡這一塊。
Brave 從 1.93 版起處理這組訊號,桌面版與 Android 版都預設開啟,分批推送1。做法有三項,WebGL 的廠商與繪圖器字串換成所有 Brave 使用者一致的通用字串、WebGPU 的硬體描述欄位清空、WebGL 支援的擴充清單注入雜訊。
前兩項讓所有使用者看起來一樣,第三項讓同一個使用者在每個網站看起來都不一樣。兩種方向相反的手法出現在同一次更新裡,各自負責不同的 API。分工的界線落在哪裡,也是 Brave 與 Tor Browser 在指紋抗性上分歧的起點。
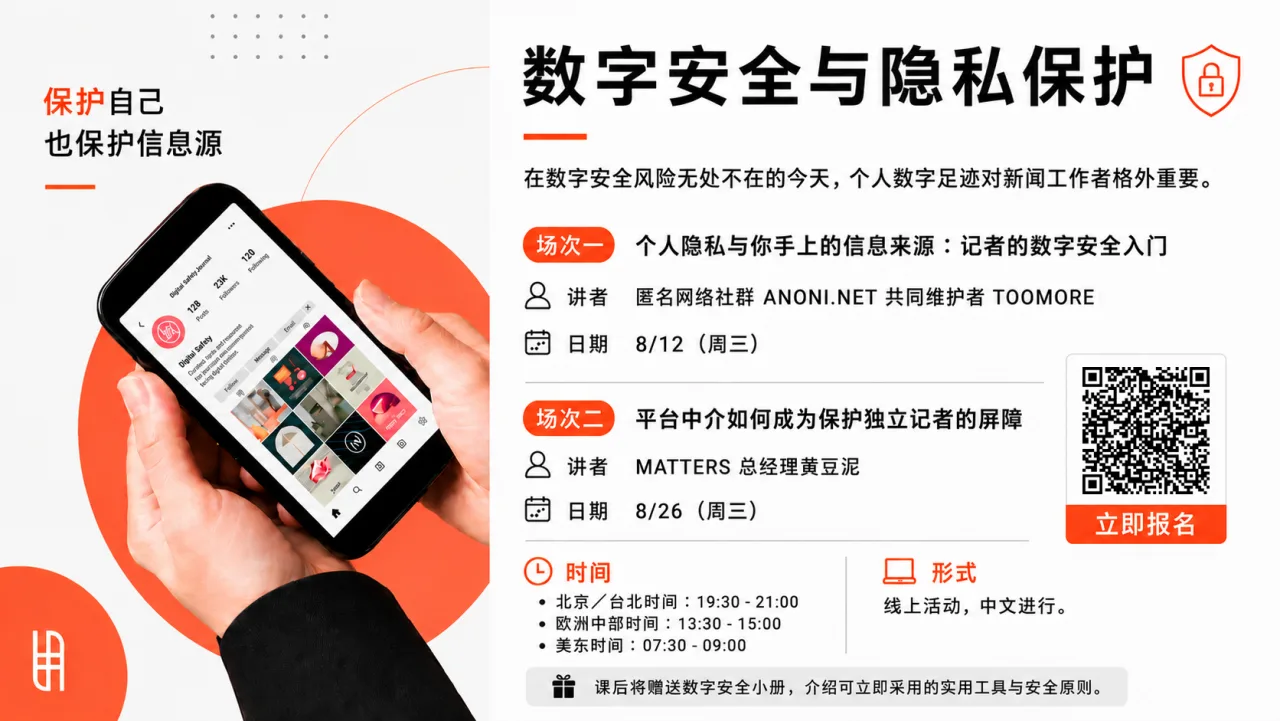
《田間》在「在田間學」開了「數位安全與隱私保護系列」,兩場免費線上課程。8/12 的第一場由我們社群的 Toomore 分享,8/26 的第二場由黃豆泥(Mashbean)接續,現在還可以報名。