跳轉到

隱私

Anthropic 九月威脅報告寫到台灣的四個段落,從長老教會的人物檔案到電子戰模擬的十二個目標

Anthropic 報告《Detecting and countering misuse of AI: September 2026》的標頭圖
圖片來自 Anthropic 的報告頁面 Detecting and countering misuse of AI: September 2026,著作權屬 Anthropic。

Anthropic 於 2026 年 9 月 10 日發布《Detecting and countering misuse of AI: September 2026》1,全文 154 頁,記錄 2025 年 12 月至 2026 年 8 月之間偵測並中止的濫用案例。報告僅有英文版,社群短期內沒有足夠人力完成全文翻譯,因此先處理範圍較小的一件事:把與台灣及中國政府直接相關的章節完整整理出來,每一段標示頁碼,讀者查證原文時可直接翻到對應頁面。

以下幾節的目標是讓只讀本文的人也拿得到完整內容,而非片段摘要。原文的表格、數字與用語盡量照錄。
把整個文件站與小工具存進裝置,沒有網路的時候照樣可以開啟

網路斷掉的時候,你最想打開的那一頁,常常就是打不開的那一頁。飛機上、山區、換了國家還沒買到網卡,都只是不方便。網路被切斷、被限速、被封鎖的地方,同一件事的代價完全不同。

9 月 4 日到 6 日,我們在葡萄牙 Estoril 參加 Global Gathering 2026,除了最後一天的攤位,也在 Circle 的討論裡分享文件站上的隱私保護內容怎麼寫、怎麼分層。談的過程反覆回到同一個前提,讀者真正需要打開這些內容的時候,網路不一定在。

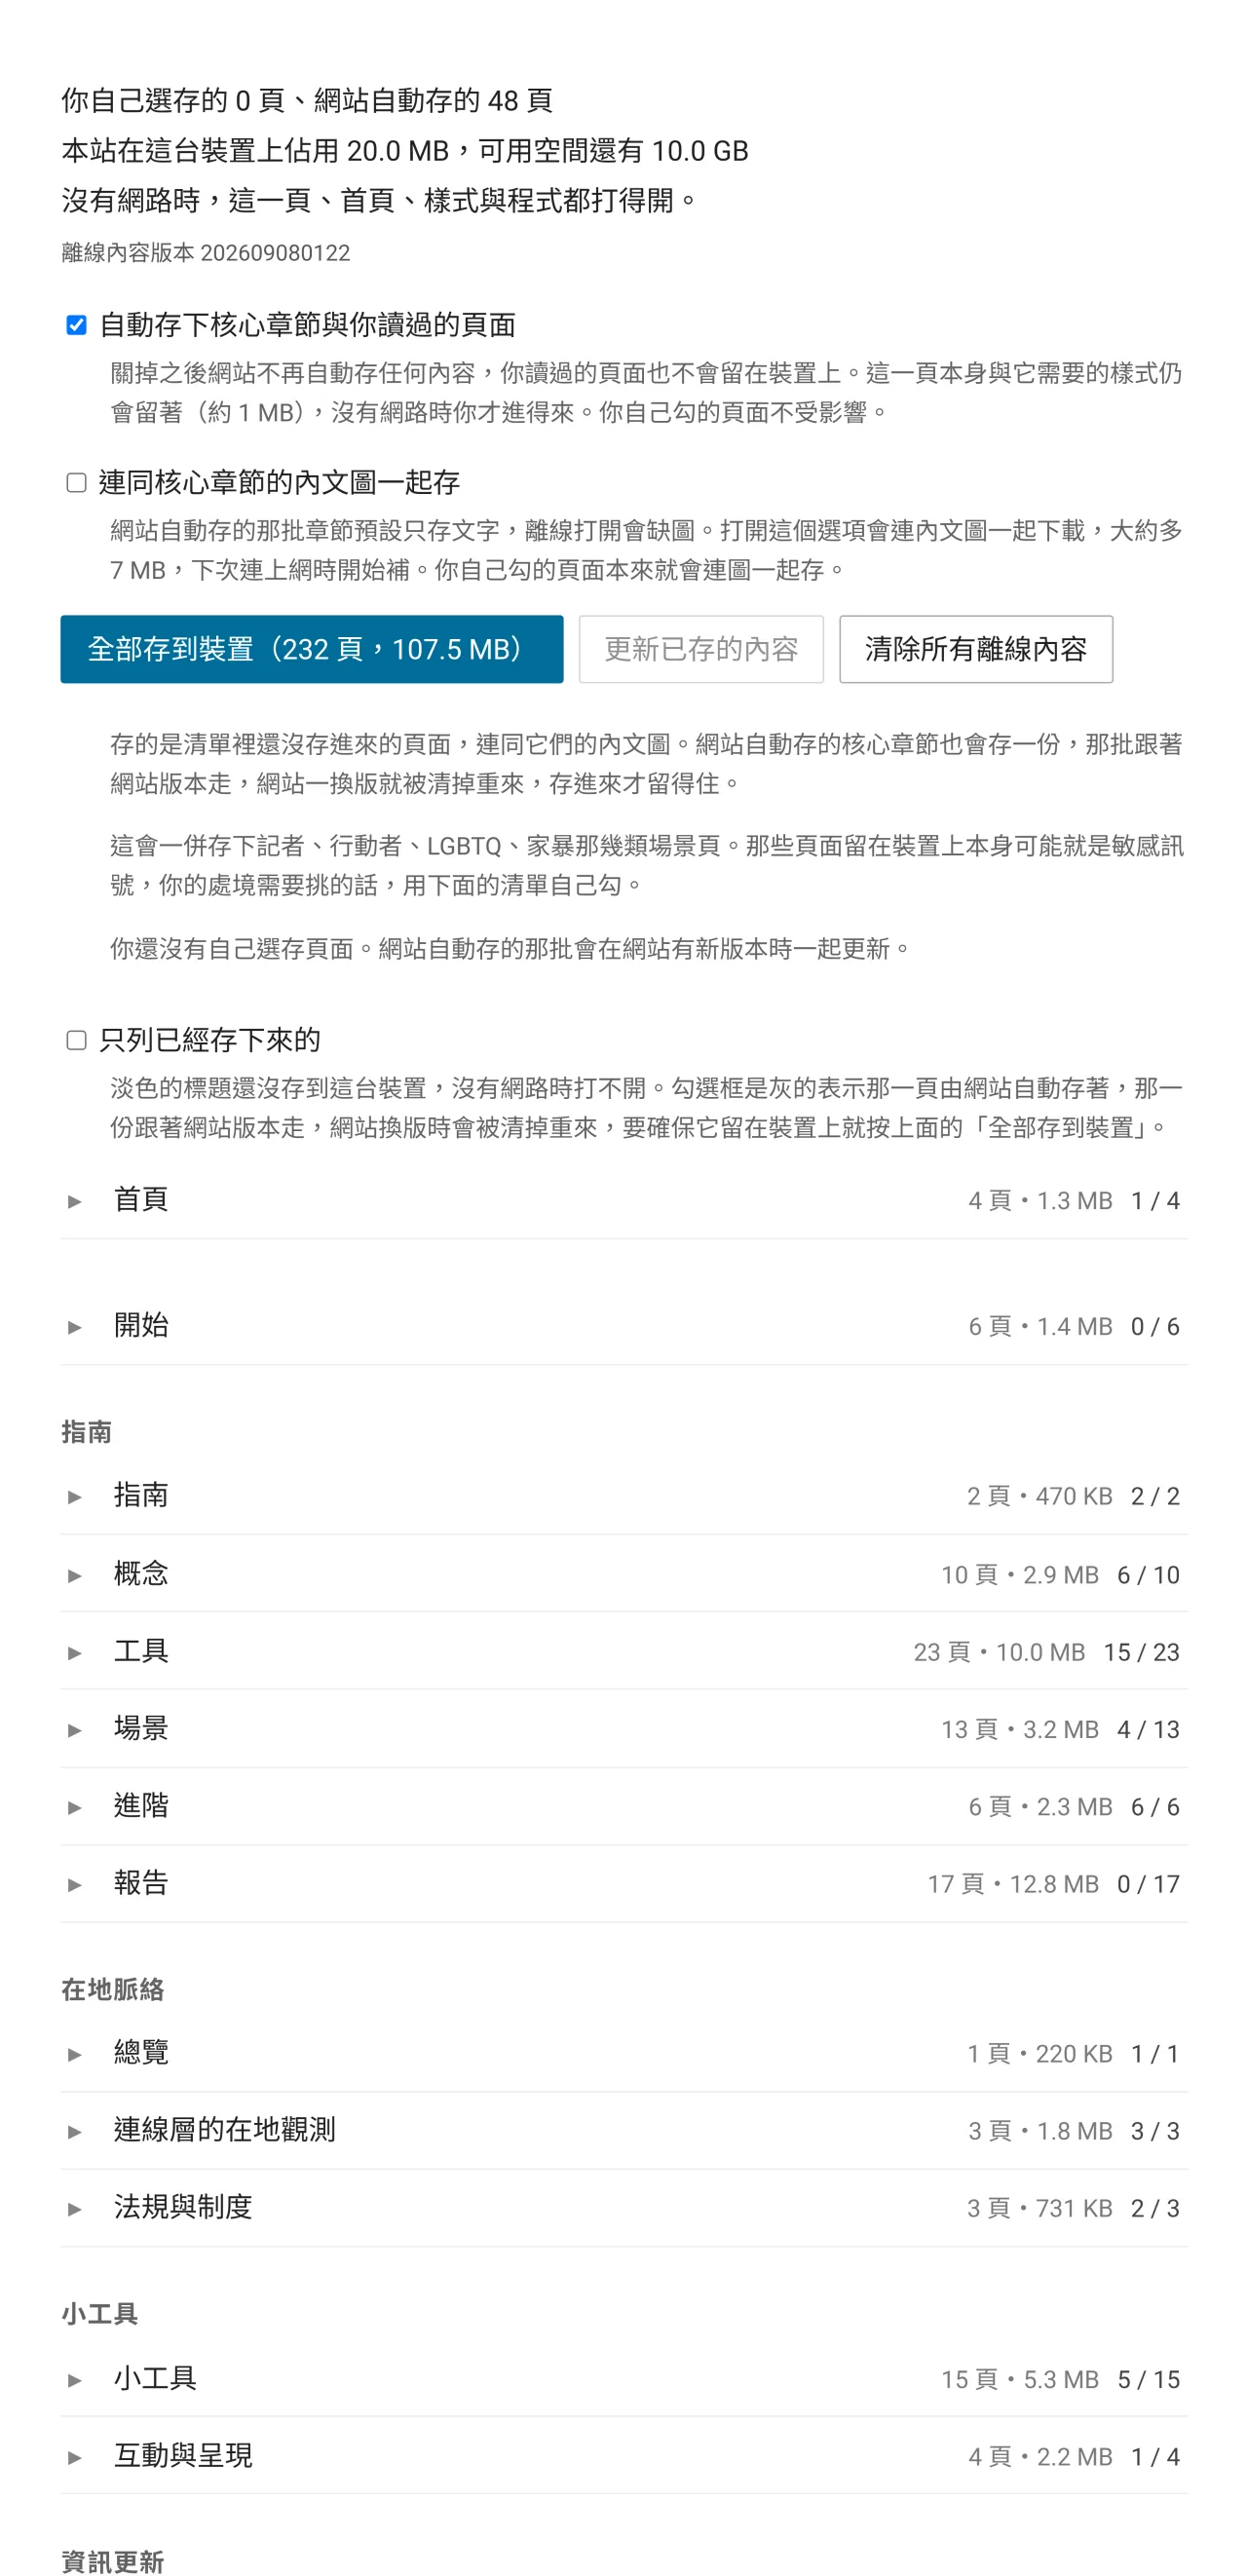
離線閱讀頁的上半部,佔用空間統計、自動存下內容與內文圖兩個開關,以及全部存到裝置、更新已存的內容、清除所有離線內容三顆按鈕

文件站新增八個小工具,全部在讀者自己的瀏覽器裡執行

我們是一群關心匿名網路與網路自由的志工,從台灣出發,維運文件站,把個人隱私與匿名的做法依日常、敏感工作與高風險三種情境整理成可以照著操作的指引。

站上的文章說明怎麼保護自己,小工具區放的是可以直接按的東西。八個工具都在讀者的瀏覽器裡完成運算,不送出任何資料,存進裝置之後沒有網路也能使用。

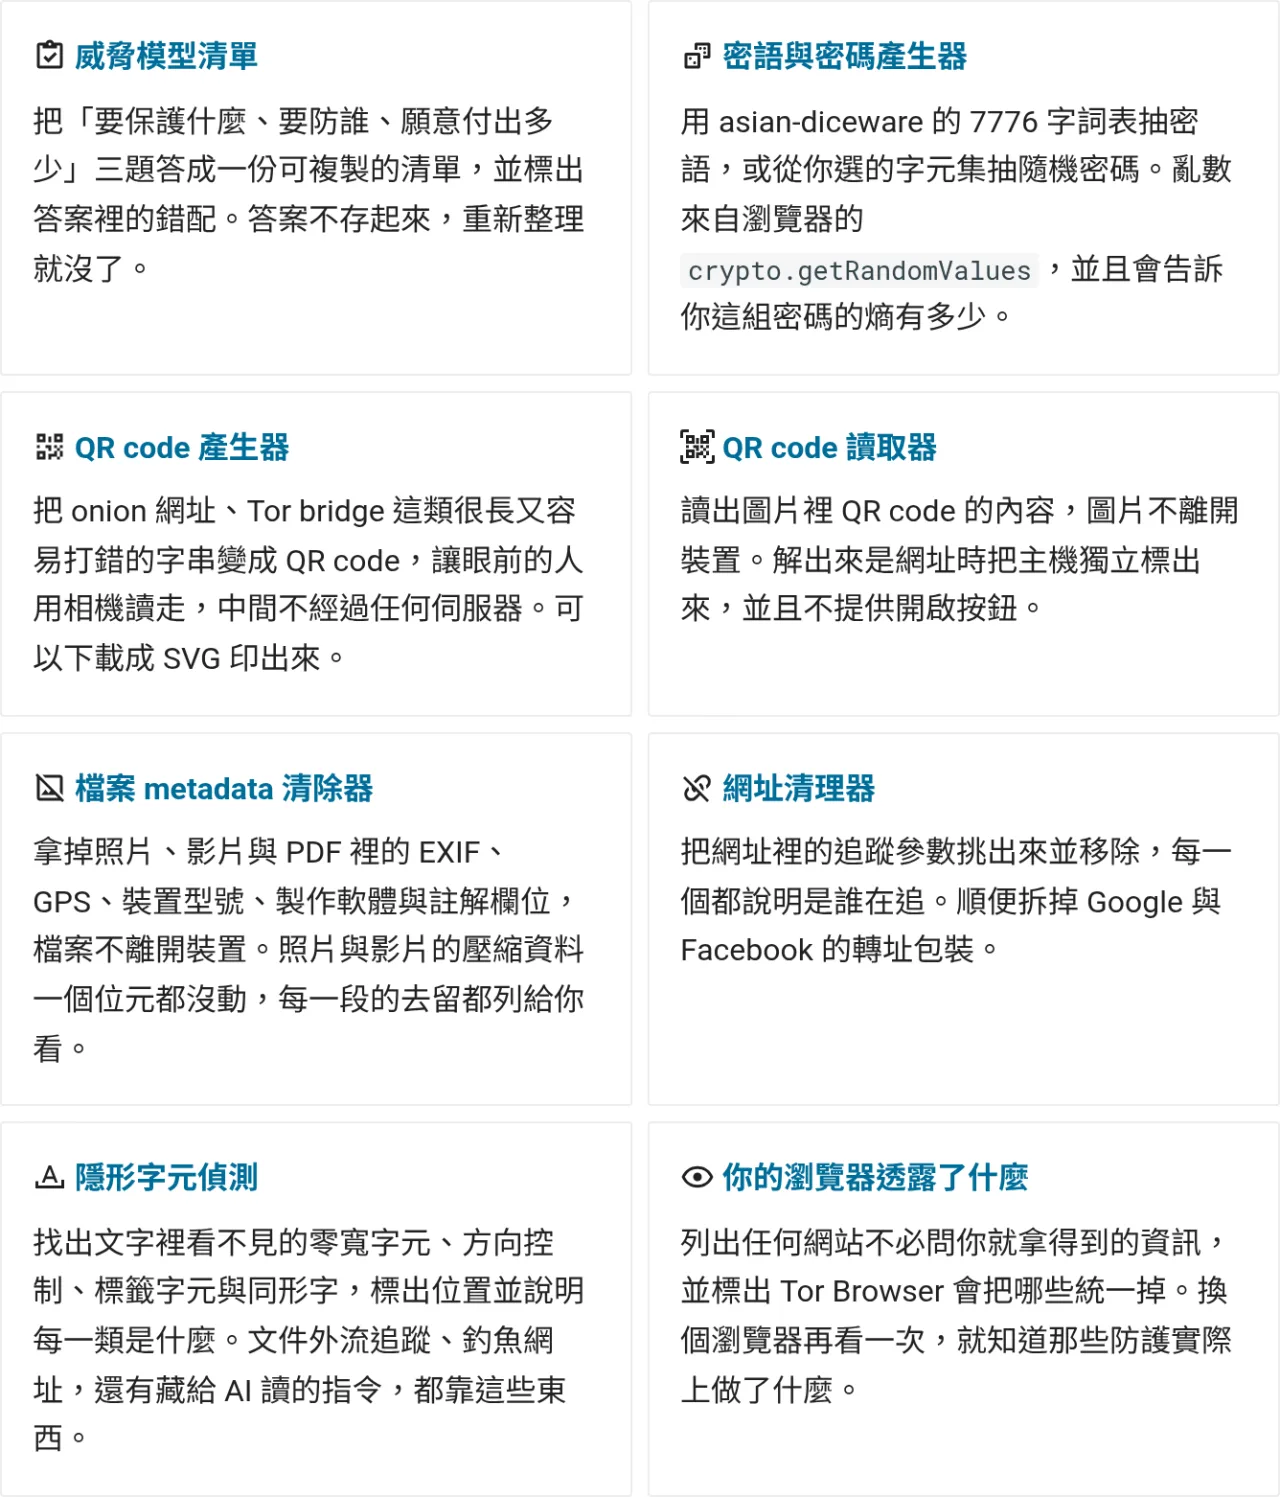
小工具索引頁的八張卡片,每張寫著工具名稱與一句用途說明

Brave 用兩種相反的手法抹平 GPU 指紋

打開一個網頁,網頁上的 JavaScript 就能取得你的顯示卡型號、驅動資訊,以及硬體支援哪些功能。答案在同一台電腦上幾乎不會變,追蹤公司把它們跟其他裝置特徵組合起來,就是一組不需要 cookie、不需要你同意、跨網站跟著你走的識別碼。

顯示卡是瀏覽器指紋的其中一項來源,字型清單、螢幕尺寸、時區、音訊運算結果同樣算在裡面。整套機制怎麼運作、為什麼清 cookie 沒有作用、各家瀏覽器的預設狀態差在哪,見 瀏覽器指紋是什麼,為什麼很難擺脫。本文只處理顯示卡這一塊。

Brave 從 1.93 版起處理這組訊號,桌面版與 Android 版都預設開啟,分批推送1。做法有三項,WebGL 的廠商與繪圖器字串換成所有 Brave 使用者一致的通用字串、WebGPU 的硬體描述欄位清空、WebGL 支援的擴充清單注入雜訊。

前兩項讓所有使用者看起來一樣,第三項讓同一個使用者在每個網站看起來都不一樣。兩種方向相反的手法出現在同一次更新裡,各自負責不同的 API。分工的界線落在哪裡,也是 Brave 與 Tor Browser 在指紋抗性上分歧的起點。

介紹 Signal 自動金鑰驗證

翻譯備註:Signal 在 2026 年 8 月 11 日推出「自動金鑰驗證」(automatic key verification),底層技術是金鑰透明度(key transparency)。既有的安全碼(safety number)要當面或透過另一條可信管道核對,自動金鑰驗證改由 App 自己去比對,省掉約時間見面的步驟。技術在通訊軟體上還算新,Signal 這篇是少數把設計動機與運作方式一次說完的公開文件,因此先完整翻譯,文末再附上編輯註解,說明它擋得住什麼、擋不住什麼。

以下內容原文翻譯來自以下文章,主詞角色為 Signal:

文末有編輯註解:譯文結束後接著編輯註解,內容是 anoni.net 社群的補充,包含三條給非技術讀者的結論、十三則說明、一節發布後的後續補充,最後是常見問題與延伸閱讀。想先看社群觀點的讀者可以直接跳到那一節。

介紹 Signal 自動金鑰驗證

Signal 現在提供一項名為「自動金鑰驗證」的功能,用來補強既有的安全碼機制。Signal 的通訊一律採端對端加密,自動金鑰驗證多提供一條簡便的途徑,讓你確認端對端加密工作階段的兩端之間沒有非預期的第三方介入。

運作方式是由你、你的 Signal 聯絡人,以及第三方稽核者各自執行一組驗證,合起來提供與手動核對安全碼相同的保證。與安全碼相比,各項驗證都是獨立完成的,不需要當面見面,也不需要第二條通訊管道。

FISA 702 條款到期:美國無令狀蒐集境外通訊的授權,2026 年 6 月暫時失效

EFF 的 NSA eagle 圖,把 NSA 標誌改畫成一隻老鷹用爪子接上電信線路,象徵無令狀的大規模監控
圖片為 EFF 設計師 Hugh D'Andrade 繪製的「NSA eagle」,把 NSA 標誌改畫成老鷹用爪子接上電信線路,象徵無令狀的大規模監控。出自 EFF 的 NSA 監控專題,授權為 CC BY 4.010。

你寄一封信到 Gmail、用 iMessage 跟在美國的朋友聊天、用 WhatsApp 聯絡海外的家人,這些通訊只要有一端落在美國的服務或網路上,原本就可能被美國情報機構在不需令狀的情況下蒐集。提供授權的法律叫 FISA Section 702(《外國情報監控法》第 702 條)。2026 年 6 月 12 日午夜,該授權在美國國會的僵局中到期1。

EFF(電子前線基金會)把 702 到期稱為一場勝利。要理解為什麼,需先知道 702 是什麼、它跟 2013 年史諾登(Edward Snowden)揭露的監控計畫是什麼關係,以及為什麼台灣使用者長期就是這套監控的合法對象,「暫時失效」對他們的處境又意味著什麼。

Android 17 上線後的 GrapheneOS:誰決定手機上能執行什麼系統

Android 17 上線後的 GrapheneOS:誰決定手機上能執行什麼系統
圖片:智慧型手機被鎖鏈纏繞,象徵裝置被外部規則鎖住。攝影 Towfiqu barbhuiya,來源 Pexels(Pexels License)。

手機是你花錢買的,但它能裝什麼、能執行什麼系統,越來越不是你能決定的。這個問題平常不會浮上檯面,直到你想換一套更保護隱私的系統,卻發現某些 app 因為「偵測到非原廠系統」而拒絕執行,或是你信任的開源系統因為得不到硬體資料而越來越難維護。Android 17 在 2026 年 6 月 16 日上線1,把這個問題又往前推了一步。

對隱私使用者來說,首當其衝的是 GrapheneOS,一套把 Android 安全強化、移除 Google 綁定的行動作業系統。它幾乎只能運作於 Google Pixel 上,而 Google 正一步步調整 Android 與 Pixel 的開放程度,維持一套乾淨、由使用者掌握的手機系統,成本也隨之升高。

OONI 如何分辨壞掉的量測資料:從啟發式規則到匿名憑證

本文是 anoni.net 對下面這篇 OONI 工程文章的導讀與摘要,帶你逐節看懂原文在做什麼,不是逐字翻譯。原文另有約 20 張統計圖與多份完整資料表,想看數據細節請直接讀原文:

很多人靠 OONI 的公開資料集,判斷「某個網站在某個國家連不連得上」,anoni.net 自己的台灣 ASN 涵蓋觀測也建立在同一份資料上。只要有人往裡面灌假資料,或裝置設定錯誤產生誤導性的紀錄,整份資料的可信度就會被稀釋。OONI 在最近一篇工程文章1裡完整說明,他們如何找出壞掉的量測,以及新上線的匿名憑證(anonymous credentials)系統如何在不儲存個資的前提下擋掉濫用。「不留個資也能評估誰值得信任」的做法本身就是值得社群參考的隱私工程範例,後面第五節會回頭談。

OONI(Open Observatory of Network Interference,開放網路干擾觀測站)是一個全球的網路審查觀測專案,手機 app OONI Probe 會連上一份網站清單,回報每個網站在當地連不連得上,結果一律進到公開資料集。任何人都能下載這份資料做分析,好處是開放,代價是任何人也都能往裡面送資料。這篇文章要回答的問題,就是在開放投稿的前提下,如何辨認並過濾掉品質有問題的量測。